CIAMとは?顧客向けのID・ログイン管理の基本と、IAMとの違い・選び方
CIAM(Customer Identity and Access Management)とは、自社のサービスを使う顧客の会員登録・ログイン・本人確認・同意を管理する仕組みのことです。社員のアカウントを管理するIAMやIDaaSと似ていますが、利用者の数、登録のしやすさ、個人情報の扱いで求められることが大きく違います。本記事では、CIAMの基本と求められる機能、実現する3つの方式と選び方をまとめました。
CIAM(Customer Identity and Access Management)とは、自社のサービスを使う顧客の会員登録・ログイン・本人確認・同意を管理する仕組みのことです。社員のアカウントを管理するIAMやIDaaSと似ていますが、利用者の数、登録のしやすさ、個人情報の扱いで求められることが大きく違います。本記事では、CIAMの基本と求められる機能、実現する3つの方式と選び方をまとめました。
CIAMとは、顧客のIDとログインを管理する仕組み
CIAMは、ECサイトや会員制のWebサービス、アプリなど、一般の利用者が会員登録してログインするサービスで使われる考え方です。会員が誰で、どの方法でログインし、どの情報の利用に同意しているかを、まとめて管理します。
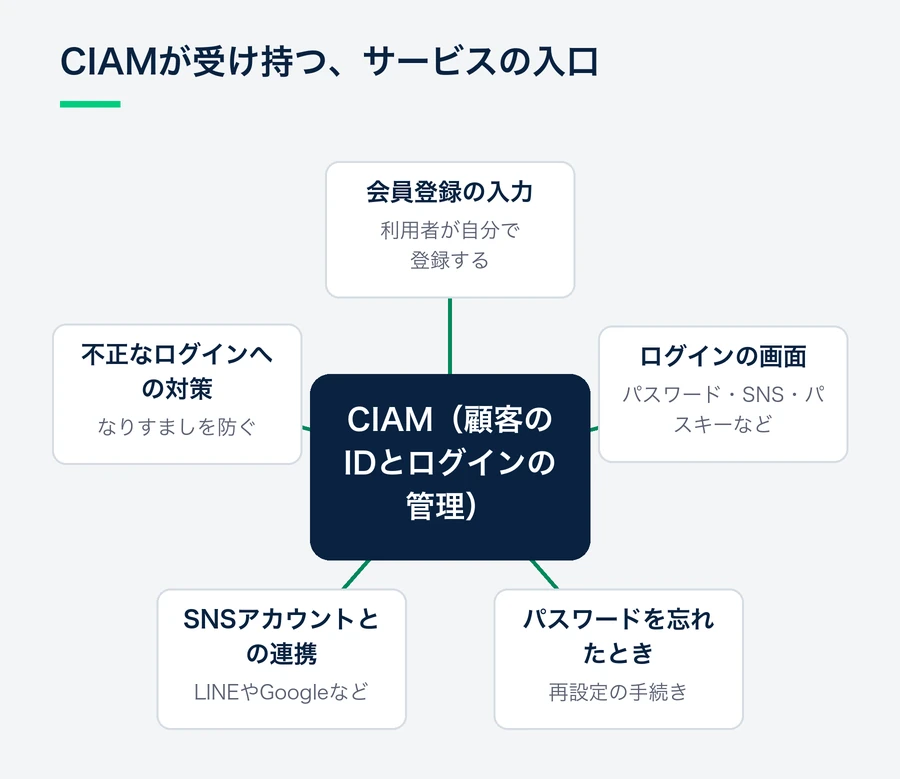
CIAMでまとめて管理すること
- 会員が誰か:一般の利用者が自分で会員登録する
- どの方法でログインするか:パスワード、SNSアカウント、パスキーなど
- 何に同意しているか:どの情報の利用に本人が同意したかを記録する
似た言葉にIAM(Identity and Access Management)があります。IAMは主に社員や取引先のアカウントを管理し、社内のシステムへのアクセスを制御するものです。CIAMは、この考え方を社外の顧客向けに当てはめたものです。
CIAMの対象には、ログインの画面のほかに、会員登録の入力、パスワードを忘れたときの手続き、SNSアカウントとの連携、不正なログインへの対策も含まれます。会員登録からログインまで、会員がたどる流れ全体を管理するものと考えてください。
ソーシャルログイン・パスキーの導入をご検討中の方へ
LINE・Google・Apple・Yahoo! JAPAN・Facebook・X のログインとパスキーに、1つの実装で対応できます。対応SNS・料金・導入の流れを資料にまとめています。
社員向けのIAM・IDaaSとの違い
社員向けの仕組みと顧客向けの仕組みは、守る相手も使う人も違います。主な違いを表にまとめました。
項目 | 社員向け(IAM・IDaaS) | 顧客向け(CIAM) |
|---|---|---|
使う人 | 社員・取引先。人数は会社の規模の範囲 | 一般の利用者。数万〜数百万人になることもある |
アカウントの作り方 | 管理者が作って配る | 利用者が自分で登録する |
大事にすること | 社内の情報を守り、権限を正しく管理する | 登録とログインを手軽にしつつ、なりすましを防ぐ |
使い勝手 | 多少手間でも、業務のために使ってもらえる | 面倒だと登録をやめて離脱される |
個人情報と同意 | 雇用契約の範囲で管理する | 何の情報を何に使うか、本人の同意が要る |
主なログイン方法 | シングルサインオン、社内の多要素認証 | メールアドレスとパスワード、ソーシャルログイン、パスキー |
大きく違うのは、サービスを使うかどうかを利用者自身が決める点です。社員は業務のために多少面倒な手順でもログインしますが、顧客は入力が面倒だと登録の途中でやめてしまいます。そのためCIAMでは、なりすましを防ぎながら、登録とログインの手間も減らす設計が必要になります。社員向けのシングルサインオンとの違いについては、ソーシャルログインとSSO・IDaaSの違いもあわせてご覧ください。
CIAMに求められる6つの機能
顧客向けのログインを整えるときに検討しておきたい機能を、表にまとめました。
機能 | 内容 |
|---|---|
会員登録 | 入力の少ない登録フォーム、メールアドレスの確認 |
ソーシャルログイン | LINEやGoogleなど、普段使っているアカウントで登録・ログインできる |
パスキー・多要素認証 | パスワードだけに頼らず、本人であることを確かめる |
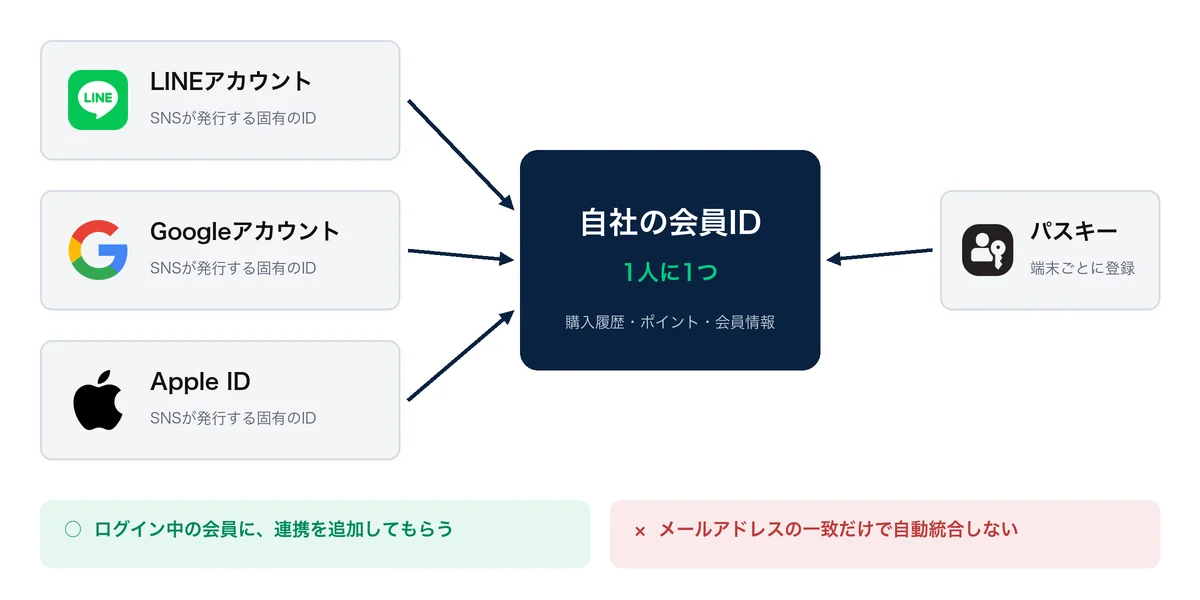
IDの連携と統合 | 1人の会員に、複数のログイン方法を紐づける。重複した会員を作らない |
同意の管理 | 取得する情報と使い道を示し、本人の同意を記録する |
不正への対策 | 漏れたパスワードによるなりすましや、機械による大量のログインを防ぐ |
同意の管理は、個人情報保護法への対応にも関わります。個人情報を取得するときは利用目的を示す必要があり、ソーシャルログインで受け取る氏名やメールアドレスも対象です。詳しくは個人情報保護委員会の法令・ガイドラインをご確認ください。
6つのうち、後から直すのが難しいのはIDの統合です。ソーシャルログインを入れた後で、同じ人が別の会員として登録されていたと分かることがよくあります。紐づけの設計はソーシャルログインのアカウント統合で詳しく解説しています。
ログインの方法は、ソーシャルログインとパスキーの2本柱
顧客向けのログインで、いま中心になっているのがソーシャルログインとパスキーです。どちらもパスワードの入力を減らせますが、役割は違います。
ソーシャルログインとパスキーの役割
ソーシャルログイン | パスキー | |
|---|---|---|
使うもの | LINEやGoogleのアカウント | 端末の指紋・顔認証やPIN |
仕組み | SNSが本人を確認した結果を受け取る | サーバーには公開鍵だけを保存する |
主な利点 | 会員登録の手間を減らせる | 偽サイトでは認証が通らない |
向いている場面 | 会員登録 | 毎回のログイン |
- ソーシャルログインは、LINEやGoogleのアカウントで会員登録・ログインする方法です。OpenID Connectなどの標準の仕組みで、SNSが本人を確認した結果を受け取ります。会員登録の手間を減らせるのが一番の利点です
- パスキーは、端末の指紋・顔認証やPINでログインする方法です。秘密鍵は端末の中にあり、サーバーには公開鍵だけを保存します。偽サイトでは認証が通らないため、フィッシングに強いのが特長です
フィッシングに強い認証を重視する点は、セキュリティの基準でも同じです。たとえば、米国国立標準技術研究所(NIST)のデジタルアイデンティティのガイドライン(SP 800-63B-4)では、多要素認証が求められる水準(AAL2)で、フィッシングに強い認証の選択肢を少なくとも1つ用意するよう定めています。国内でも、個人情報保護委員会が2026年10月の注意喚起で、会員の認証にフィッシングに耐性のある多要素認証を例に挙げました。
出典:NIST SP 800-63B-4 Authentication and Authenticator Management、OpenID Connect Core 1.0、個人情報保護委員会「大規模な漏えい等事案を踏まえた対応について(注意喚起)」
会員登録はソーシャルログインで手早く済ませてもらい、毎回のログインにはパスキーを使ってもらう組み合わせにすると、手軽さと安全さを両立しやすくなります。
CIAMを実現する3つの方式
顧客向けのログインを整える方法は、大きく3つに分かれます。
項目 | 自前で作る | CIAM・IDaaS製品 | ログインに絞ったサービス |
|---|---|---|---|
できること | 自由に作れる | 登録・認証・同意・権限など幅広い | ソーシャルログイン・パスキーなどログインの部分 |
会員データの置き場所 | 自社 | 製品の側に置くことが多い | 自社のデータベースのまま |
導入の手間 | 大きい。SNSごとの開発と仕様変更への対応が続く | 会員データの移行や画面の作り直しが要ることがある | 今の会員基盤にログインの方法を足す形 |
向いている会社 | 認証を専門とする開発者がいる | 会員基盤ごと作り直す・作る | 今の会員基盤を活かして、ログインを改善したい |
自前で作る場合は、SNSごとに仕様が違い、それぞれの仕様変更に合わせて改修を続ける必要があります。パスキーも、チャレンジの発行や署名の検証などを正しく実装しなければなりません。CIAM・IDaaS製品は機能が広い一方、今の会員データを製品の側へ移す設計になっていることがあり、移行の手間と費用がかかります。
ログインに絞ったサービスは、今の会員基盤にログインの方法を足す形なので、導入が比較的軽く済みます。その代わり、会員情報の管理画面や権限の管理など、会員基盤そのものの機能は自社の仕組みで用意する前提です。どこまでを自社で持ち、どこからを任せるかを先に決めておくと、方式を選びやすくなります。
自社に合う方式の選び方
方式を選ぶ前に、次の点を社内で確かめておくと比較しやすくなります。
会員基盤の有無で見る選び方
- 会員基盤がすでにある:課題がログインならログインに絞ったサービスで足りることが多い
- 会員基盤をこれから作る:総合的なCIAM・IDaaS製品も比較の対象になる
- 会員データを、今のデータベースに置いたままにしたいか
- 解決したいのは「登録の手間」か「なりすまし」か、その両方か
- SNSの仕様変更やパスキーの規格への対応を、自社で続けられるか
- いつまでに、どれくらいの費用で入れたいか
今の会員基盤がすでにあり、課題がログインの部分に集中しているなら、ログインに絞ったサービスで足りることが多いでしょう。会員基盤そのものをこれから作る場合は、CIAM・IDaaS製品も比較の対象になります。選ぶときに確認したい項目はソーシャルログインサービスの選び方とパスキー認証サービスの比較と選び方にまとめています。
よくある質問
CIAMとIDaaSは同じものですか?
重なる部分はありますが、同じではありません。IDaaSはIDの管理をクラウドで提供する形のことで、社員向けにも顧客向けにも使われます。CIAMは顧客向けのIDとログインを管理する考え方で、IDaaSの形で提供されることもあれば、自前で作ることもあります。
小さなサービスでもCIAMは必要ですか?
会員登録とログインがあるなら、規模にかかわらず考え方は変わりません。最初から大がかりな製品を入れる必要はなく、ソーシャルログインやパスキーなど、今の課題に合う部分から整えるのが現実的です。
ソーシャルログインとパスキーは、どちらから入れるべきですか?
会員登録の離脱を減らしたいならソーシャルログイン、なりすましを防ぎたいならパスキーから入れるのが一般的です。両方を同じログイン画面に並べ、会員に選んでもらう形もとれます。
Login Plusなら、今の会員基盤のままログインを整えられる
Login Plusは、会員のログインに絞ったサービスです。6つのソーシャルログイン(LINE・Yahoo! JAPAN・Google・Facebook・X(旧Twitter)・Apple)とパスキーに、1つの実装で対応できます。会員データは貴社のデータベースに置いたまま、ログインの方法を足せます。
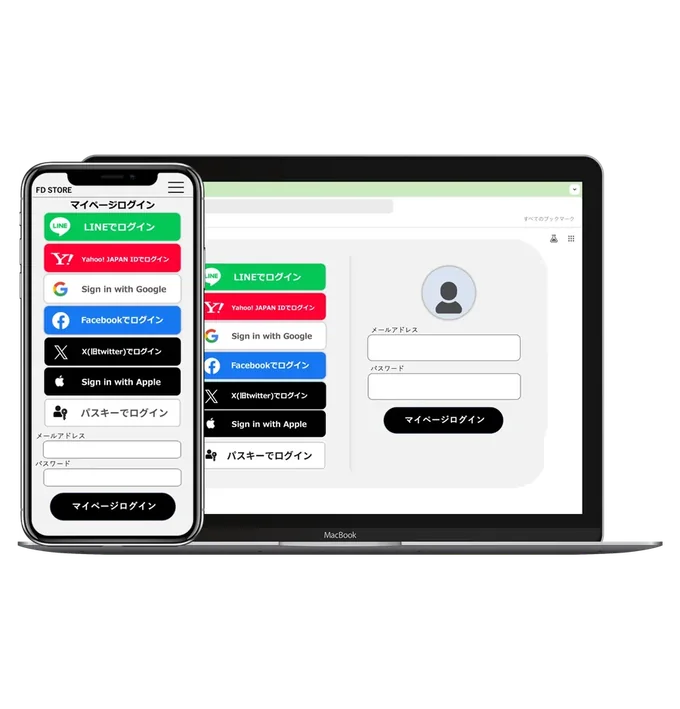
- 6つのソーシャルログインとパスキー(FIDO2 / WebAuthn)に、1つの実装で対応
- Login Plus IDと自社の会員IDを紐づけ、会員データは自社のデータベースで管理
- Login Plusが取得した個人情報は、取得から1時間で自動的に削除
- パスキーは月額料金に含まれ、追加料金なし
- 月額30,000円から。最短3週間、平均約2か月でリリース
ソーシャルログインについてはトップページ、パスキーについてはパスキー認証のページで、その場で試せるデモとあわせてご覧いただけます。自社の会員基盤に合うかどうかのご相談は、資料請求またはお問い合わせからお気軽にお寄せください。
ソーシャルログイン・パスキーの資料をお送りします
対応SNS・料金・実装の流れ・導入事例をまとめています。
「自社に導入できるか」のご相談も、同じフォームから承ります。
個別のご相談は からもどうぞ。


