パスキーとは?自社サービスへの導入で押さえる仕組みとソーシャルログインとの違い
パスキーとは、パスワードの代わりに、利用者の端末にある秘密鍵と生体認証やPINで本人確認するログイン方式で、FIDO2 / WebAuthn という規格にもとづいています。自社のサービスに入れるかを考えるとき、比較の相手になりやすいのがソーシャルログインですが、両者は役割が違い、同じログイン画面に並べて使えます。この記事では、パスキーの仕組みとパスワードやSMS認証との違い、ソーシャルログインとの比較、導入時に決めておくこと(パスキーの位置づけ、使えない人向けの導線、機種変更への備え)を、導入を検討する事業者の立場から説明します。
パスキーとソーシャルログインは、どちらかを選ぶものではない
「パスキーとソーシャルログイン、どちらを入れるべきか」と聞かれることがあります。ただ、この二つは役割が違い、同じログイン画面に並べて使えます。
- パスキーは、自社サービスのアカウントに対して、パスワードの代わりに端末の生体認証やPINで本人確認する方式です
- ソーシャルログインは、他社(Google・LINEなど)が持つIDを借りて本人確認する仕組みです
パスキーはパスワードを置き換える方式で、ソーシャルログインはアカウントを作る手間そのものを省く仕組みです。同じログインの話でも、解決する課題が違います。
ソーシャルログイン・パスキーの導入をご検討中の方へ
LINE・Google・Apple・Yahoo! JAPAN・Facebook・X のログインとパスキーに、1つの実装で対応できます。対応SNS・料金・導入の流れを資料にまとめています。
パスキーの仕組み

パスキーは FIDO2 / WebAuthn という規格にもとづく認証方式です。公開鍵暗号を使い、秘密鍵は利用者の端末から外に出ません。
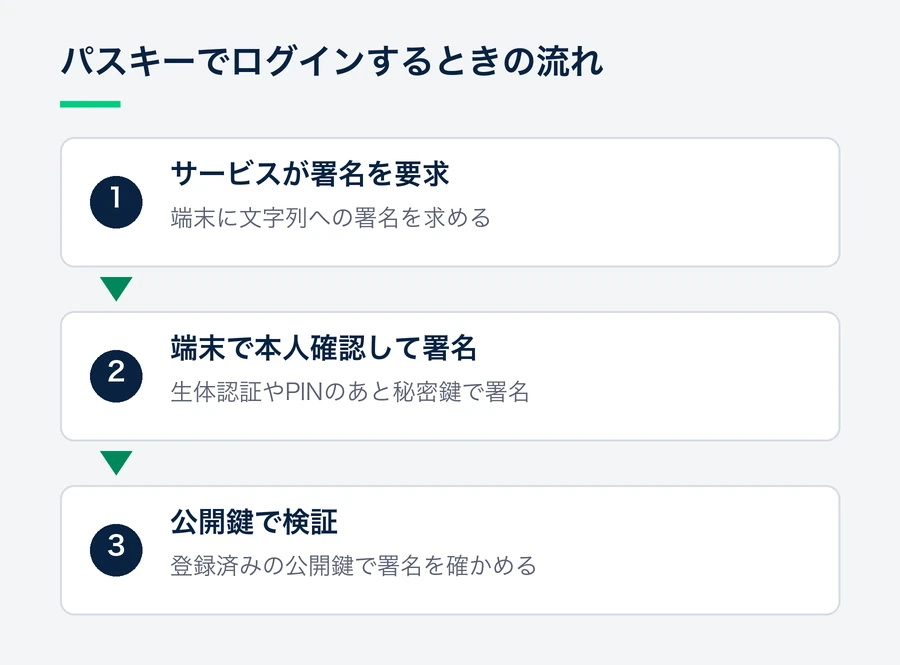
ログインは次の順で進みます。
- サービスが端末に「この文字列に署名してください」と要求する
- 端末が生体認証やPINで本人確認し、秘密鍵で署名する
- サービスは、あらかじめ登録された公開鍵で署名を検証する
この仕組みにより、パスキーには次の特長があります。
1. 漏えいするパスワードが存在しない
サービス側が保管するのは公開鍵だけで、公開鍵が漏えいしても、それだけではログインできません。パスワードを預からないので、リスト型攻撃の標的にもなりません。
2. フィッシングに強い
パスキーは、登録したドメインでしか機能しません。偽サイトを開いても認証が始まらないため、利用者が騙されて入力してしまうという経路がありません。パスワードでは防ぎきれなかった部分です。
パスワードやSMS認証と比べたときの違い
事業者から見ると、パスキーは「パスワードをどう守るか」という課題を、パスワードを持たないことで解消する方式です。
パスワードは、サービス側が保管する情報そのものが狙われます。利用者が同じパスワードを複数のサービスで使い回していれば、他社で漏れたパスワードで自社のアカウントに入られることもあります。
SMSやメールで届くワンタイムコードは、パスワードに二段階目を足して安全性を上げる方法です。ただ、利用者が偽サイトにコードを入力してしまえば、そのコードは攻撃者に使われてしまいます。パスキーは登録したドメイン以外では認証が始まらないので、この形の攻撃が成り立ちません。
運用の面では、パスワード忘れによる再設定の問い合わせを減らせる点も、導入を考える理由になります。一方で、端末の買い替えや非対応端末への対応など、パスキー特有の準備も必要です。これは後の節で説明します。
ソーシャルログインとの比較
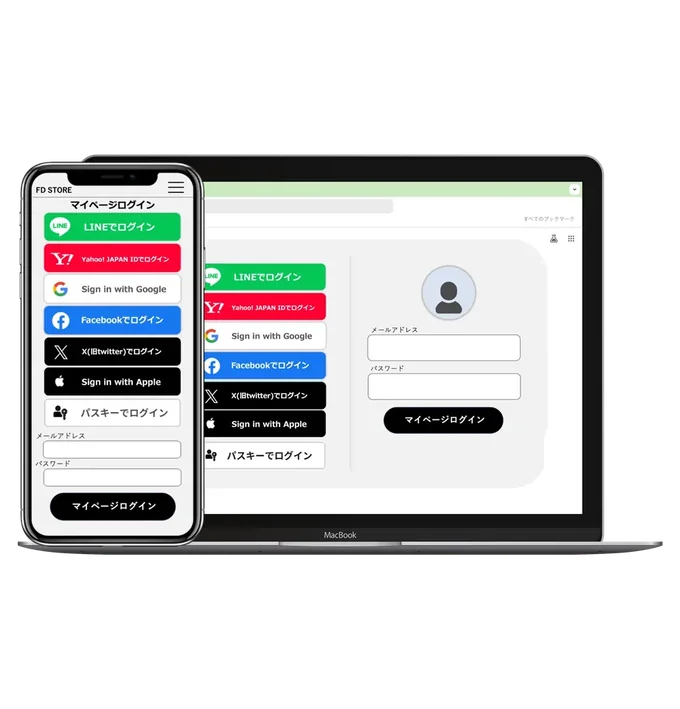
パスキー | ソーシャルログイン | |
|---|---|---|
本人確認の主体 | 自社サービス | SNS事業者 |
ユーザーの準備 | 初回に端末で登録 | SNSアカウントがあればすぐ |
端末をまたぐとき | 同期の設定や再登録が要る | どの端末からでも入れる |
取得できる情報 | なし(認証のみ) | 氏名・メールアドレスなど |
外部への依存 | なし | SNS側の仕様変更を受ける |
表を見ると、両者の弱点が違うことがわかります。パスキーは端末に紐づくぶん機種変更に弱く、ソーシャルログインはSNS側の仕様変更の影響を受けます。両方を並べておけば、片方の弱点をもう片方で補えます。
パスキーを導入するときに決めておくこと
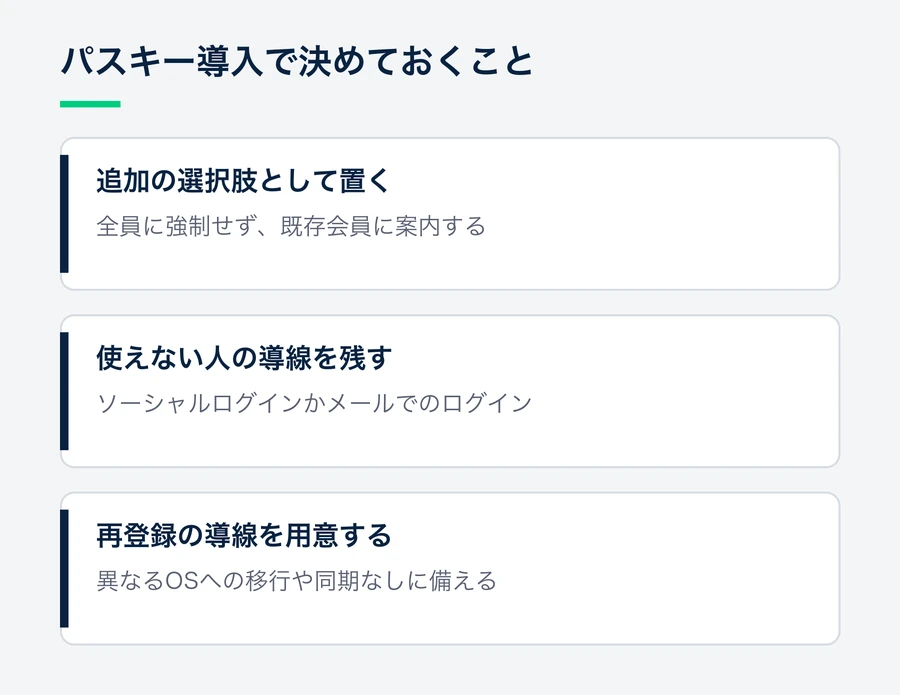
位置づけを決める
最初から全ユーザーに強制する必要はありません。まずは、これまでのログイン方法に追加する選択肢として用意するのがよいでしょう。
- 既存の会員には、ログイン後に「次回から生体認証で入れます」と案内する
- 新規登録の画面では、ソーシャルログインと並べて見せる
パスキーを使えない人向けの導線を残す
パスキーに対応していない端末やブラウザは、まだあります。共用の端末では登録したくない、という利用者もいます。
パスキーだけに絞ると、こうした利用者がまとめてログインできなくなります。ソーシャルログインか、メールアドレスでのログインは必ず残しておきましょう。
機種変更に備える
パスキーは端末に紐づきます。OSの同期機能である程度は引き継げますが、異なるOSへ移るときや、同期を使っていないときは登録し直すことになります。
そのため、「機種変更したらログインできなくなった」という問い合わせは一定数寄せられると考えておく必要があります。再登録の導線は、公開する前に用意しておいてください。
どちらから着手すべきか
いま会員登録の途中での離脱に困っているなら、先に入れるのはソーシャルログインです。登録の手間そのものが減るので、効果が早く出ます。
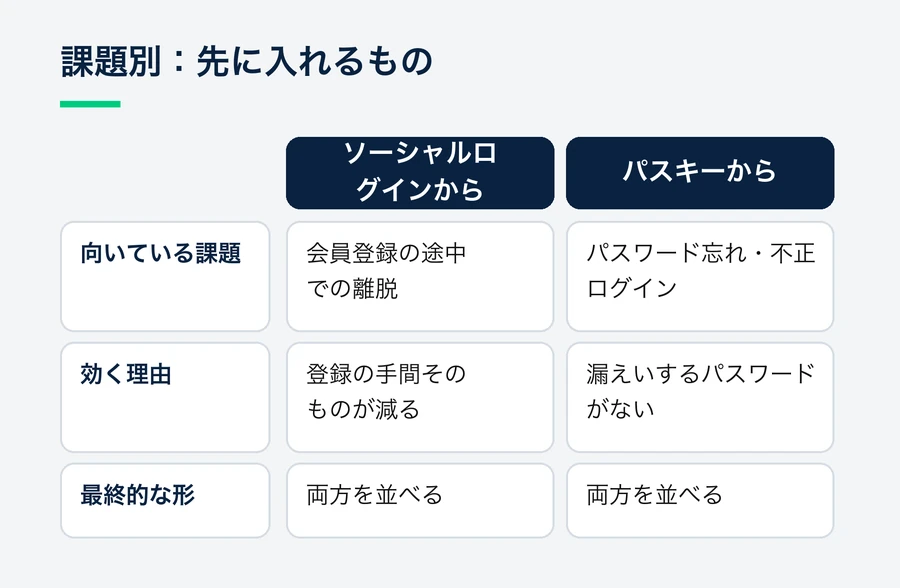
すでに会員が多く、パスワード忘れの問い合わせや不正ログインに手を焼いているなら、パスキーのほうが効果的です。
どちらを先にしても、最終的には両方を並べたログイン画面になるので、いまの課題に近いほうから始めれば十分です。
よくある質問
パスキーを入れたらパスワードは廃止できますか?
すぐには難しいです。非対応の端末を使う人や、登録を望まない利用者が残るためです。移行期間のあいだは、代わりのログイン手段を並べて残しておくのが現実的です。
複数の端末で使えますか?
OSの同期機能を使えば、同じOSの端末どうしでは引き継げます。異なるOSをまたぐ場合は、端末ごとに登録します。
ソーシャルログインと両方入れると、ユーザーが混乱しませんか?
並べ方で変わります。普段使っている方法を上に置き、残りは「他の方法でログイン」の中に入れておくと迷いにくくなります。すべてを同じ扱いで並べると、かえって選べなくなります。
パスキーだけで会員登録に必要な情報も集められますか?
集められません。パスキーは本人確認のための仕組みで、氏名やメールアドレスはサービスに渡されません。登録時に必要な情報は入力フォームで受け取るか、ソーシャルログインで取得する形になります。
SMSで届く確認コードとは何が違いますか?
SMSのコードは、利用者が偽サイトに入力してしまうと攻撃者に使われるおそれがあります。パスキーは登録したドメインでしか動かないため、偽サイトでは認証そのものが始まりません。
Login Plus について
Login Plusは、6つのIDプロバイダ(Apple・Facebook・Google・X・Yahoo! JAPAN・LINE)とパスキーに、1つの実装で対応できるサービスです。
- パスキーとソーシャルログインを同じ仕組みの上で扱える
- どちらで登録した利用者も、同じ会員IDに紐づけられる
- 各プロバイダの仕様変更にはLogin Plus側で対応する
先にソーシャルログインを入れて、後からパスキーを足す進め方でも、追加の実装は要りません。
ソーシャルログイン・パスキーの資料をお送りします
対応SNS・料金・実装の流れ・導入事例をまとめています。
「自社に導入できるか」のご相談も、同じフォームから承ります。
個別のご相談は からもどうぞ。