パスキー認証サービスの比較と選び方|自前実装・IDaaS・ログイン特化サービスの違いと確認すべき7項目
パスキーはどの方式でも同じWebAuthnで動きますが、既存会員への展開や回復の手順、料金は方式によって大きく違います。本記事では導入方式を3つに分けて比較し、サービスを選ぶときに確認すべき7項目を、そのまま問い合わせで使える質問の形で示します。
パスキー認証の導入方式は、WebAuthnのライブラリを使った自前実装、IDaaS・認証基盤の利用、ログイン特化サービスの利用の3つに分かれます。どれを選ぶかは、パスキーの登録・認証・回復をどこまで自社で持つかで決まります。
パスキーの仕組みはパスキーとは、導入の段取りはパスキー導入の進め方で解説しています。ここでは、方式とサービスの比べ方に絞って扱います。
3つの方式は「自社で持つ範囲」が違う
パスキーは、どの方式でも同じWebAuthnという標準の仕組みで動きます。差がつくのは、検証の処理、会員データ、回復の手順をそれぞれ誰が受け持つかです。
自前実装(WebAuthnライブラリ) | IDaaS・認証基盤 | ログイン特化サービス | |
|---|---|---|---|
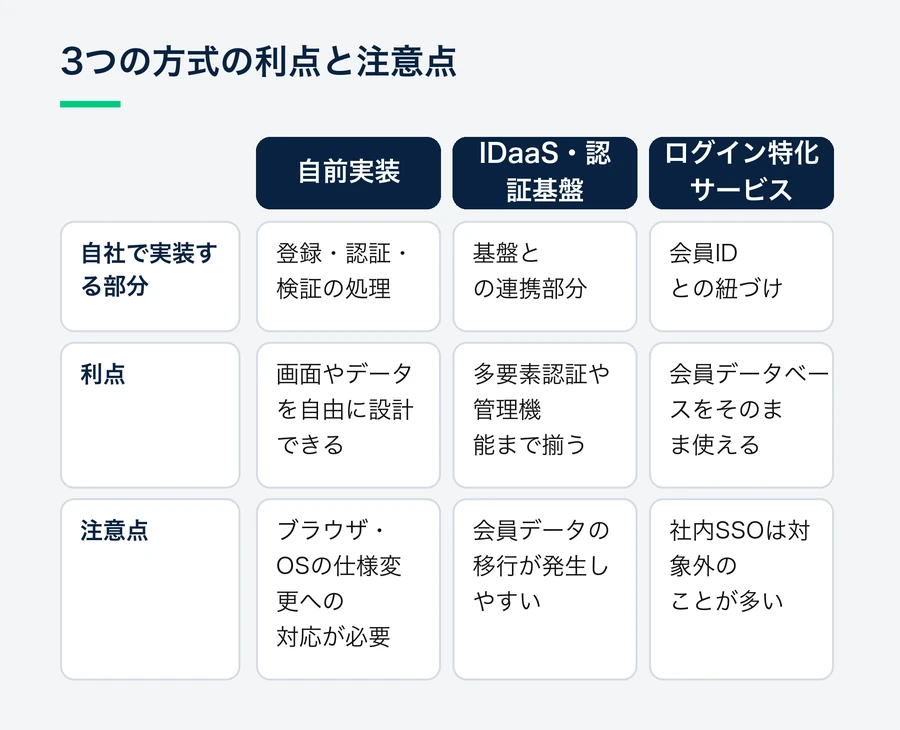
自社で持つもの | 登録・認証の処理、公開鍵の保存、回復手順のすべて | 基盤との連携部分。会員の認証情報は基盤側に集まる | 自社の会員IDとの紐づけ。会員データは自社に残しやすい |
向いている事業者 | 認証に詳しい開発者が社内にいて、長く保守できる | 社内システムや複数サービスの認証をまとめたい | 既存の会員サイトに、ログイン手段として追加したい |
導入の重さ | 規格の理解と検証処理の実装が必要 | 会員管理そのものを基盤へ移すことが多い | ログイン部分の差し替えで始められる |
費用の構造 | 月額はかからないが、開発と保守の人件費が続く | 利用者数などに応じた月額。機能の多さに比例しやすい | 利用者数などに応じた月額 |
ソーシャルログイン | 別に実装する | 多くは機能として含まれる | 一緒に提供されることが多い |
IDaaSとソーシャルログインの位置づけの違いは、ソーシャルログインとSSO・IDaaSの違いでも整理しています。
ソーシャルログイン・パスキーの導入をご検討中の方へ
LINE・Google・Apple・Yahoo! JAPAN・Facebook・X のログインとパスキーに、1つの実装で対応できます。対応SNS・料金・導入の流れを資料にまとめています。
3つの方式の特徴
自前実装は自由度が高い分、保守が続く
サーバー側でチャレンジ(使い捨ての値)を発行し、端末が作った公開鍵を検証して保存します。検証の処理を一から書くのは難しく、実績のあるWebAuthnライブラリを使うのが一般的です。
画面の作りやデータの持ち方は自由に決められます。その代わり、ブラウザやOSの対応が変わるたびに確認と修正が要ります。WebAuthnの仕様には、別ドメインでのパスキー利用や、パスキーの削除をパスワードマネージャーへ伝える仕組みなどが追加されてきました。こうした変更に追随する担当者を確保できるかどうかで、判断が分かれます。
IDaaS・認証基盤は、認証をまとめて任せる方式
会員の認証情報を基盤で一元管理し、パスキーもその機能の1つとして使います。多要素認証や管理者向けの機能まで揃うのが利点です。
既存の会員サイトに入れる場合は会員データを基盤へ移す作業が発生しやすく、パスキーを追加したいだけなら大きすぎることがあります。将来乗り換えるときにデータを持ち出せるかも、先に確かめておきたい点です。
ログイン特化サービス:既存の会員管理はそのまま
ログインの部分だけをサービスに任せ、自社の会員データベースはそのまま使います。自社で実装するのは、サービスが返す利用者のIDと自社の会員IDの紐づけが中心です。
パスキーとソーシャルログインを同じ仕組みで扱えるサービスなら、ログイン画面をまとめて改修できます。ただ、社内システムのSSOのような用途は対象外のことが多いので、そちらは別に考える必要があります。
比較で確認すべき7つの項目
方式やサービスを比べるときに確認したい項目を7つ挙げます。各項目の末尾には、問い合わせでそのまま使える質問を添えました。
1. 対応端末とブラウザ
「パスキー対応」とあっても、どの端末・ブラウザで登録と認証を確認しているかは提供元によって違います。自社の利用者に多い環境(スマホのブラウザ、PC、アプリ内ブラウザ)で動くかを、自社の実情に照らして確認しましょう。
- 「iPhone・Android・Windows・Macの主要ブラウザで確認していますか」「アプリ内ブラウザで開かれた場合はどう案内しますか」
2. 同期パスキーと端末固定のパスキー
パスキーには、AppleやGoogleなどのアカウントで複数の端末に同期されるものと、特定の端末やセキュリティキーに固定されるものがあります。一般向けの会員サイトなら、機種変更で使えなくなりにくい同期パスキーが前提になります。
- 「同期パスキーで登録・認証できますか」「手元にない端末のパスキーをQRコードで使う方法(クロスデバイス認証)に対応していますか」
3. 既存会員への展開
既に会員がいるサイトでは、ログイン中の会員がパスキーを追加登録できるかどうかを最初に確かめましょう。新規登録にしか使えない方式だと、既存会員は置き去りになります。
- 「既存会員がマイページからパスキーを追加できますか」「1人の会員に複数のパスキーを紐づけ、利用者が削除できますか」
4. 回復の手段
端末をなくした、同期していなかったといった理由で、パスキーを使えない利用者は必ず出ます。回復の手順が弱いと、攻撃者はパスキーではなく回復の手順を狙います。
- 「パスキーを使えない利用者を、どのような本人確認で再登録させますか」「回復の手順を自社で決められますか」
5. ソーシャルログインとの併用
パスキーはパスワードを置き換え、ソーシャルログインは会員登録の入力を省きます。解決する問題が違うので、両方を1つのログイン画面で扱えるかを確かめましょう。別々の仕組みで入れると、同じ人の会員情報が分かれる原因になります(ソーシャルログインのアカウント統合)。
- 「パスキーとソーシャルログインで入った人を、同じ会員として扱えますか」
6. 料金
料金の基準は、利用者数・ログイン数・機能の数など提供元によってまちまちです。比べる際は、自社の会員数が増えたときの金額で並べてみましょう。自前実装は月額がかからない代わりに、開発と保守の人件費を見込んでおく必要があります(ソーシャルログインの導入費用)。
- 「料金は何の数で決まりますか」「パスキーは追加料金ですか」
7. 運用と乗り換え
導入後も、利用状況の確認、ブラウザの仕様変更への対応、問い合わせ対応は続きます。パスキーは登録したドメインに紐づくので、ドメインの扱いと、他の方式へ移るときの条件も聞いておきましょう。
- 「パスキーの登録数や利用率を確認できますか」「どのドメインでパスキーを登録させる設計ですか」「解約時に会員とパスキーの対応を持ち出せますか」
7項目を方式ごとに比べる
確認項目 | 自前実装 | IDaaS・認証基盤 | ログイン特化サービス |
|---|---|---|---|
対応端末 | 自社で検証する | 提供元の検証範囲に依存 | 提供元の検証範囲に依存 |
同期パスキー | ライブラリ次第で対応 | 対応状況を確認 | 対応状況を確認 |
既存会員への展開 | 自由に設計できる | 会員データの移行が前提になりやすい | 既存の会員IDに紐づけて追加しやすい |
回復の手段 | 自社で設計・実装する | 基盤の機能で用意されることが多い | 自社の本人確認と組み合わせて設計する |
ソーシャルログイン | 別途実装が必要 | 機能として含まれることが多い | 同じ仕組みで扱えることが多い |
料金 | 人件費が中心 | 月額。機能が多い分、高くなりやすい | 月額。ログインに絞る分、範囲が明確 |
運用 | 仕様変更への追随が自社の負担 | 提供元が追随 | 提供元が追随 |
サービスごとに対応範囲は違うため、表で「確認」としている欄は、上の質問を使って個別に確かめる必要があります。
事業形態別の選び方
- 既存の会員サイトやECサイトで、会員データはそのままにログイン手段を増やしたいなら、ログイン特化サービスが第一候補です。
- 複数のサービスや社内システムの認証をまとめたい場合は、IDaaS・認証基盤が向いています。
- 認証そのものが事業の中核にあり、専任の開発者もいる事業者には、自前実装も選択肢に入ります。その場合は、保守の体制を先に決めておきましょう。
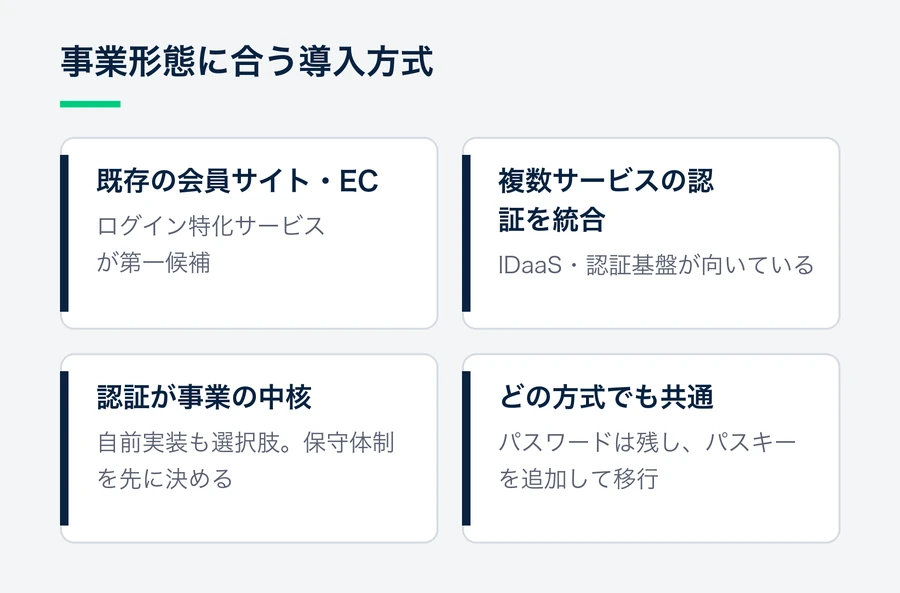
どの方式を選んでも、パスワードをすぐに廃止する必要はありません。既存のログイン方法にパスキーを追加し、登録率を見ながら移行していく進め方は共通です(パスキー導入の進め方)。
よくある質問
パスキーはどのサービスを使っても同じではないのですか?
認証の仕組み(WebAuthn)は共通です。差が出るのは、既存会員への展開、回復の手順、ソーシャルログインとの併用、料金といった仕組みの外側で、比べるときもこの部分を見ます。
自前実装と、サービスの利用はどちらが安いですか?
自前実装は月額がかかりませんが、開発と、ブラウザやOSの変更に追随する保守の人件費が続きます。数年分の総額で比べるのが確実です。
パスキーを入れればソーシャルログインは不要ですか?
不要にはなりません。パスキーはログインを楽にしますが、会員登録の入力は減らしません。新規登録はソーシャルログインで入力を省き、ログインにはパスキーを案内する組み合わせが、取りこぼしの少ない構成です。
既存のパスワードは残すべきですか?
導入当初は残すのが一般的です。パスキーの登録率と、使えなくなった利用者の回復の手順が機能しているかを確認してから判断するとよいでしょう。
Login Plus について
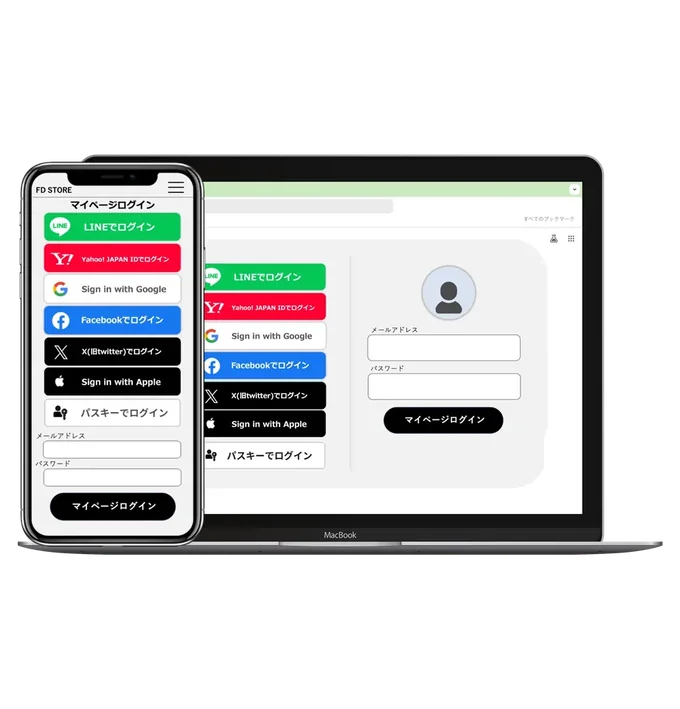
Login Plusは、パスキー(FIDO2/WebAuthn)と6つのソーシャルログイン(Apple・Facebook・Google・X(旧Twitter)・Yahoo! JAPAN・LINE)に1つの実装で対応できる、ログイン特化のサービスです。
- パスキーの登録・認証とソーシャルログインを、同じAPIで扱える
- 各SNSの仕様変更にはLogin Plus側で対応
- ダッシュボードで、利用ID数・ログイン数・利用SNSの内訳を確認
- 他社からの移行は、CSVまたはBulkAPIでIDを一括発行
- 料金は利用ID数に応じた月額(料金)
パスキーの機能はLogin Plusのパスキーで紹介しています。自社のサイトに組み込めるかのご相談は、資料請求またはお問い合わせからどうぞ。
ソーシャルログイン・パスキーの資料をお送りします
対応SNS・料金・実装の流れ・導入事例をまとめています。
「自社に導入できるか」のご相談も、同じフォームから承ります。
個別のご相談は からもどうぞ。