ソーシャルログインとSSO・IDaaSの違い|仕組みと使い分けを解説
ソーシャルログインとSSOは、どちらも「一度の本人確認で使える」ように見えるため混同されがちです。違いは目的と利用者にあります。SSOは社内などの複数システムをまとめる仕組み、ソーシャルログインは一般の利用者が外部のサイトに登録・ログインする仕組みです。IDaaSはそれらを提供するサービスの形態にあたり、迷ったときは「誰のためのログインか」で分けると整理できます。
違うのは「誰が」「何のために」使うか
ソーシャルログイン | シングルサインオン(SSO) | IDaaS | |
|---|---|---|---|
目的 | 会員登録・ログインの手間を減らす | 1回の認証で、複数のシステムを使えるようにする | IDの管理と認証をまとめて提供する |
主な利用者 | 一般の利用者(会員) | 社員、同じ企業グループのサービスの利用者 | 社員向けが中心。顧客向けの製品もある |
本人確認をする側 | LINE・GoogleなどのSNS | 社内や企業グループの認証基盤 | IDaaSのサービス |
主な規格 | OAuth 2.0 / OpenID Connect | SAML、OpenID Connect など | 製品が複数の規格に対応 |
導入の主体 | 会員サイトを運営する事業部門 | 情報システム部門 | 情報システム部門、または事業部門 |
表では横に並べましたが、3つは同じ種類の言葉ではありません。ソーシャルログインは「外部のアカウントを借りてログインする」仕組み、SSOは「一度のログインで複数のシステムを使う」状態を指し、IDaaSはそれらを実現するサービスの形態です。
ソーシャルログイン・パスキーの導入をご検討中の方へ
LINE・Google・Apple・Yahoo! JAPAN・Facebook・X のログインとパスキーに、1つの実装で対応できます。対応SNS・料金・導入の流れを資料にまとめています。
ソーシャルログイン:SNSのアカウントを借りる
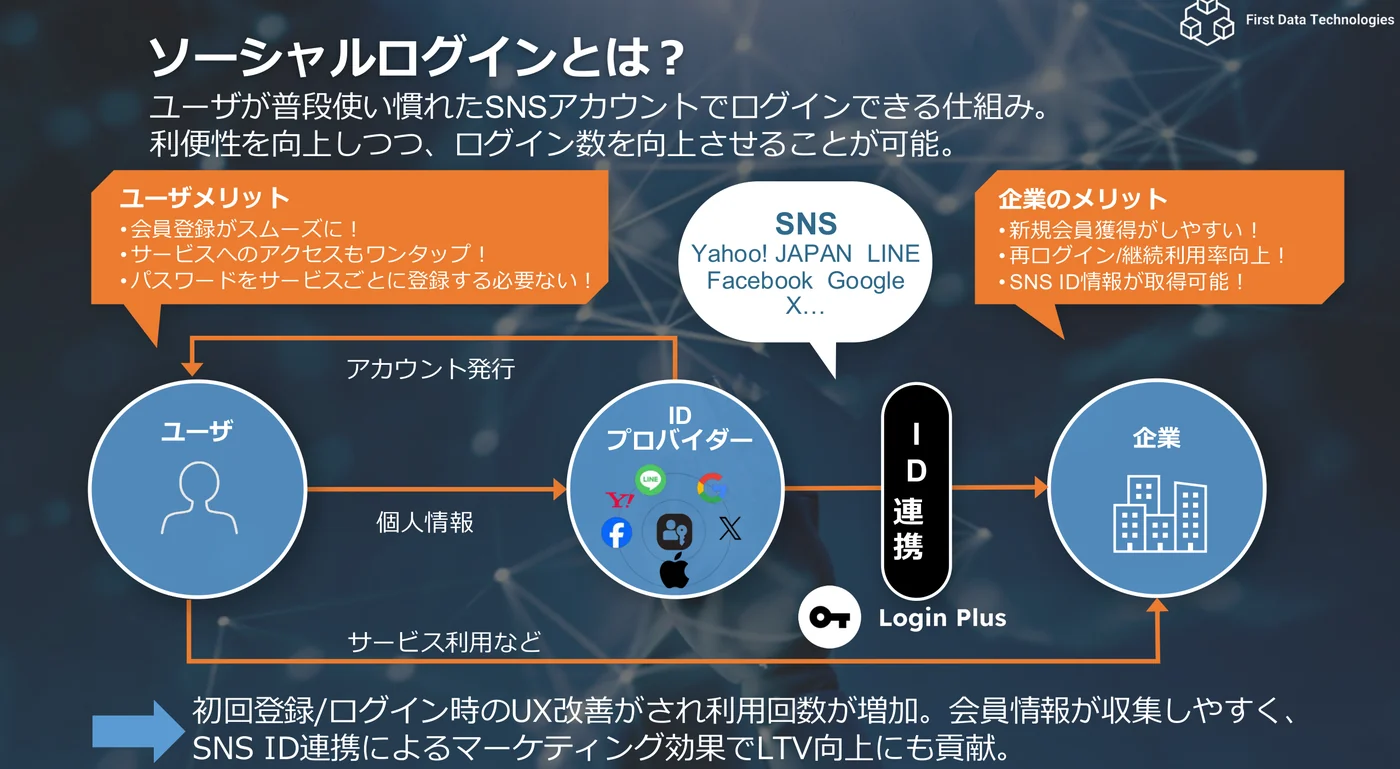
SNSなどのアカウントで、Webサイトやアプリに登録・ログインする仕組みです。利用者はSNSの画面で許可するだけで登録でき、サイトにSNSのパスワードは渡りません。
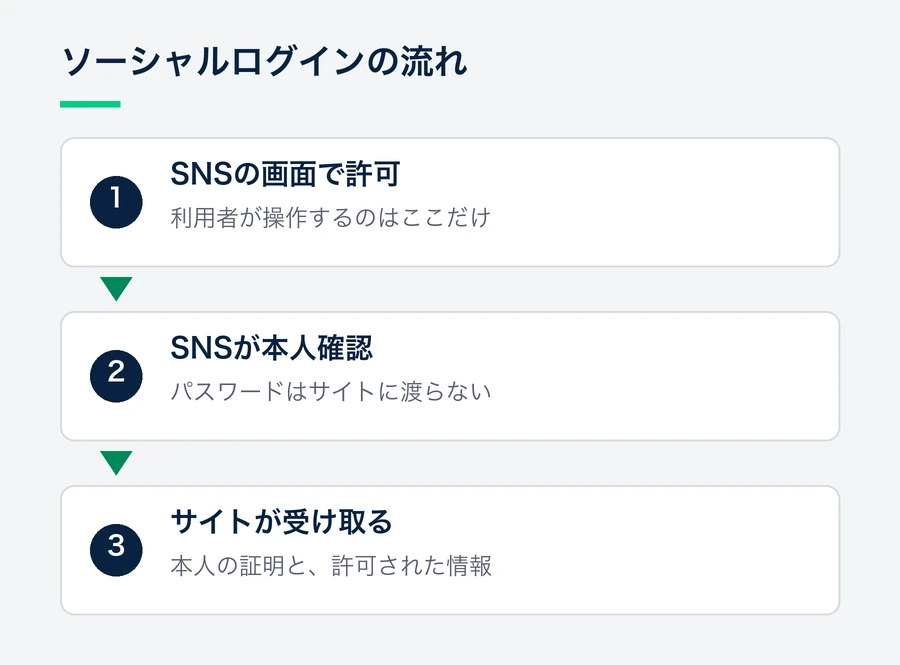
本人確認をするのはSNS側で、サイトはSNSから「本人であることの証明」と、利用者が許可した情報を受け取ります。基本はソーシャルログインとはで解説しています。
シングルサインオン(SSO):一度のログインで複数のシステムを使う
1回の認証で、複数のシステムにログインした状態になる仕組みです。社内であれば、朝に一度ログインすれば、メール・勤怠・経費精算などに続けてアクセスできます。
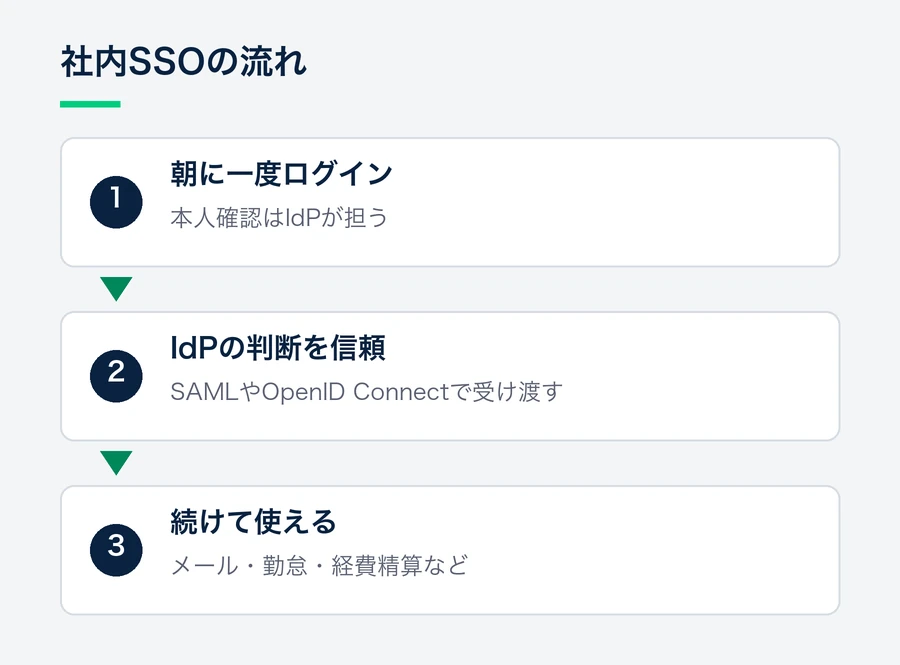
中心に本人確認を担う基盤(IdP:アイデンティティプロバイダ)があり、各システムはIdPの判断を信頼してログインを受け入れます。システム間の受け渡しには、SAMLやOpenID Connectといった規格が使われます。
企業グループが複数のサービスを持っていて、共通の会員IDで行き来できるようにする場合も、SSOの一つの形です。
IDaaSは、IDの管理と認証をクラウドで提供するサービス
IDaaS(Identity as a Service)は、ID管理と認証の機能をクラウドで提供するサービスの総称です。主な機能は次のとおりです。
- シングルサインオン
- 多要素認証
- 利用者の登録・削除と権限の管理
- ログインの記録
- 製品によっては、ソーシャルログインとの接続
社員向けの製品が中心ですが、一般の利用者(顧客)のIDを扱う製品もあります。顧客向けに使うなら、国内SNSに対応しているか、料金が利用者数に応じてどう変わるかが選定の論点になります(ソーシャルログインの導入費用)。
混同されやすい理由
まず、どちらも「他のところで本人確認した結果」を使います。ソーシャルログインではSNSが、SSOでは認証基盤が、IdPの役割をしています。
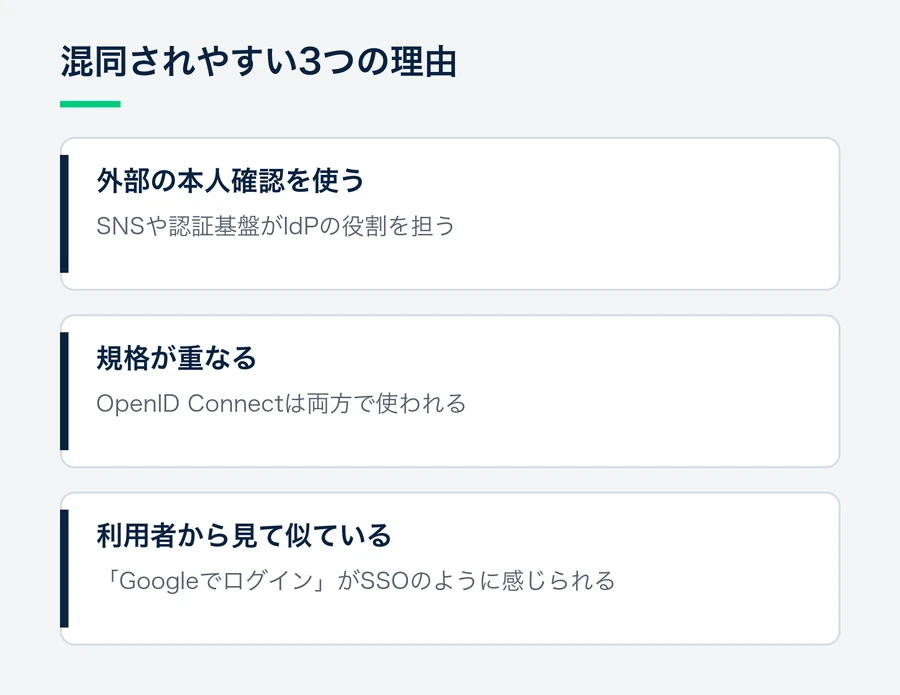
使う規格も重なっています。OpenID Connectは、ソーシャルログインにも社内のSSOにも使われます。さらに利用者の側から見ると、「Googleでログイン」で複数のサービスに入れる体験は、SSOとほとんど区別がつきません。
このため、ソーシャルログインを「SNSをIdPにしたSSOの一種」と説明することもあります。実務では、誰のためのログインかで分けて考えると混乱しません。
解決したい課題から選ぶ
解決したい課題 | 選ぶもの |
|---|---|
会員登録やログインの途中離脱を減らしたい | ソーシャルログイン |
社員が使う複数の業務システムのログインをまとめたい | SSO(多くはIDaaSで実現する) |
自社グループの複数サービスを、共通の会員IDで使えるようにしたい | 共通の会員基盤によるSSO。登録の入口にソーシャルログインを組み合わせる |
社員の多要素認証やアカウント管理を強化したい | IDaaS |
パスワードそのものをなくしたい | パスキー(パスキーとは) |
一般の利用者向けのサービスで、IDaaSとソーシャルログイン専用サービスのどちらを使うかで迷うなら、ソーシャルログインサービスの選び方に挙げた8つの項目で比べられます。
組み合わせるときに決めること
顧客向けのサービスでは、共通の会員ID(SSO)とソーシャルログインを組み合わせることがよくあります。その場合、設計の段階で次の点を決めておきましょう。
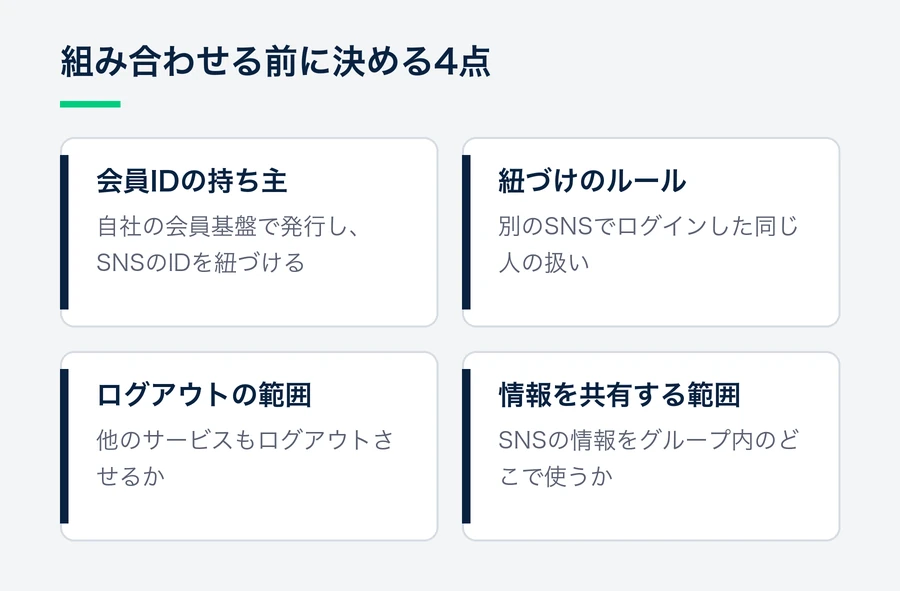
- 会員IDをどこで持つか。会員IDは自社の会員基盤で発行し、SNSのIDをそこへ紐づけるのが一般的です。
- 同じ人が別のSNSでログインしてきたときに、どう扱うか(アカウント統合の設計)。
- 1つのサービスでログアウトしたとき、他のサービスもログアウトさせるか。
- SNSから受け取った情報を、グループ内のどのサービスで使うか。利用目的の書き方は、自社の法務・管理部門に確認してください。
よくある質問
ソーシャルログインはSSOの一種ですか?
SNSを本人確認の基盤として使う点で、SSOの一種と説明されることがあります。ただ、目的と利用者が違うので、導入を検討するときは別のものとして考えたほうが判断を誤りません。
社員向けのシステムにソーシャルログインを使えますか?
使えますが、一般的ではありません。私用のSNSアカウントで業務システムに入れるようにすると、退職時にアクセスを止める管理が難しくなります。社員向けには、SSOやIDaaSを使う形が主流です。
IDaaSを入れれば、ソーシャルログインは不要ですか?
IDaaSにソーシャルログインの機能が含まれていれば、その機能で実現できます。その場合も、国内SNS(LINE・Yahoo! JAPAN)への対応、LINEの友だち追加との連携、料金体系は事前に確かめておく必要があります。
OAuthとOpenID Connectは何が違いますか?
OAuth 2.0は情報へのアクセスを許可する仕組み、OpenID ConnectはOAuth 2.0の上で「この人は誰か」を伝える認証の仕組みです。ログインに使うのは後者です。詳しくはソーシャルログインの仕組みとセキュリティで解説しています。
Login Plus について
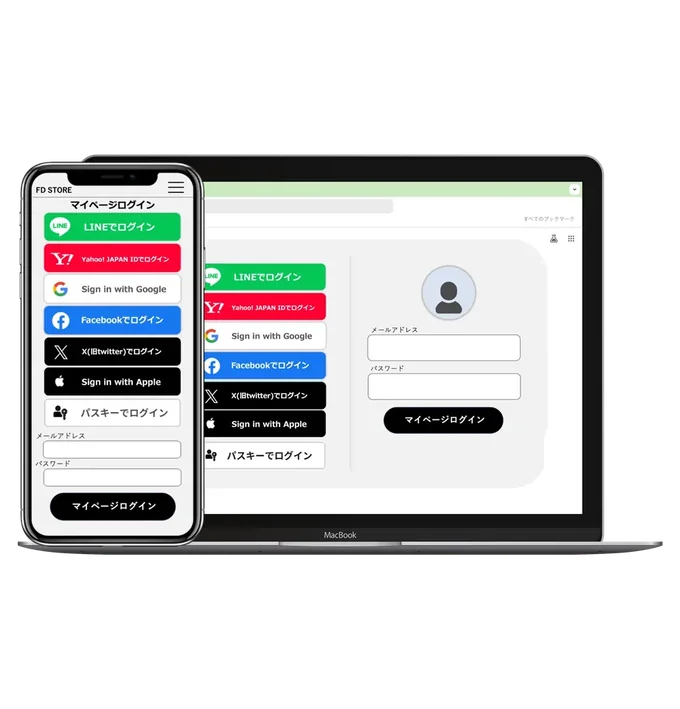
Login Plusは、一般の利用者の会員登録とログインに絞った、ソーシャルログインとパスキーのサービスです。
- Apple・Facebook・Google・X(旧Twitter)・Yahoo! JAPAN・LINEとパスキーに、1つの実装で対応
- 標準の6つ以外のサービスでのログインも、カスタマイズで対応(有料オプション)
- 複数のSNSを1つの会員IDに紐づけ可能
- LINEの自動友だち追加に対応(LINE公式アカウントの認定代理店を通じた申請が別途必要)
自社の会員基盤に組み込めるかのご相談は、資料請求またはお問い合わせからどうぞ。
ソーシャルログイン・パスキーの資料をお送りします
対応SNS・料金・実装の流れ・導入事例をまとめています。
「自社に導入できるか」のご相談も、同じフォームから承ります。
個別のご相談は からもどうぞ。