フィッシング耐性のある多要素認証とは|証券・銀行で必須化された理由とパスキーでの対応
証券会社のインターネット取引では、2025年10月から、ログインや出金などの重要な操作で「フィッシングに耐性のある多要素認証」を初期設定で必須にすることが求められています。2026年2月には銀行のインターネットバンキングにも同じ考え方が広がりました。本記事では、日本証券業協会のガイドラインと金融庁の監督指針の中身、SMSのコードではなぜ足りないのか、パスキーが当てはまる理由と、会員サイトでの進め方をまとめました。
「多要素認証を入れているのに、不正ログインを防げなかった」。証券口座の被害が広がった2025年、問題になったのはこの点でした。ワンタイムパスワードを入力させる方式は、偽サイトにコードまで入力させる手口に弱いためです。そこで業界と監督官庁が求めるようになったのが、偽サイトでは認証が成立しない「フィッシングに耐性のある」多要素認証です。
証券のインターネット取引で求められるようになったこと
2025年、証券会社のウェブサイトを装ったフィッシングサイトなどで盗まれた顧客情報が使われ、インターネット取引での不正アクセスや不正取引の被害が多発しました。これを受けて、金融庁は2025年10月15日に「金融商品取引業者等向けの総合的な監督指針」を改正し、同じ日に日本証券業協会も「インターネット取引における不正アクセス等防止に向けたガイドライン」を改正・施行しました。
ガイドラインが求める主な対策
- 重要な操作で必須にする:ログイン・出金・出金先の変更でフィッシング耐性のある多要素認証を初期設定に
- 身に覚えのない操作を通知:ログイン・取引・出金などをメールやSMSで顧客に知らせる
- 連続失敗で自動ロック:認証に続けて失敗したアカウントを自動で止める
- 取引チャネルの水準をそろえる:ウェブサイトとアプリなど、どのチャネルも同じ水準にする
ガイドラインの改正で中心になったのは、ログイン時、出金時、出金先の銀行口座の変更時など、重要な操作のときに、フィッシングに耐性のある多要素認証を実装し、必須にする(デフォルトとして設定する)ことです。例として、パスキーによる認証と、PKI(公開鍵基盤)をベースとした認証が挙げられています。
あわせて「スタンダード」として並ぶ対策もあります。身に覚えのないログイン・取引・出金・出金先の変更をメールやSMSで顧客に通知すること、認証に続けて失敗したアカウントを自動でロックすること、ログイン時の振る舞いを分析して不正なアクセスを検知することです。ウェブサイトとアプリなど取引チャネルが複数あるなら、どれも同じ水準にそろえることも求められています。
実施の時期について、金融庁は2025年11月18日の日本証券業協会との意見交換会で、原則として2026年6月末までの実施を求めています。被害が再び増えていることから、早急に導入を進めるよう促しています。出典:金融庁「業界団体との意見交換会において金融庁が提起した主な論点」(2025年11月18日・日本証券業協会、PDF)
出典:日本証券業協会「インターネット取引における不正アクセス等防止に向けたガイドライン」の改正について(2025年10月15日)、同ガイドライン本文(PDF)、金融庁「金融商品取引業者等向けの総合的な監督指針」等の一部改正(2025年10月15日)
ソーシャルログイン・パスキーの導入をご検討中の方へ
LINE・Google・Apple・Yahoo! JAPAN・Facebook・X のログインとパスキーに、1つの実装で対応できます。対応SNS・料金・導入の流れを資料にまとめています。
「フィッシングに耐性のある多要素認証」とは
多要素認証は、知っていること(パスワード)、持っているもの(スマートフォンなど)、生体情報(指紋や顔)のうち、二つ以上を組み合わせる認証です。ガイドラインはこれに「フィッシングに耐性のある」という条件を付けました。
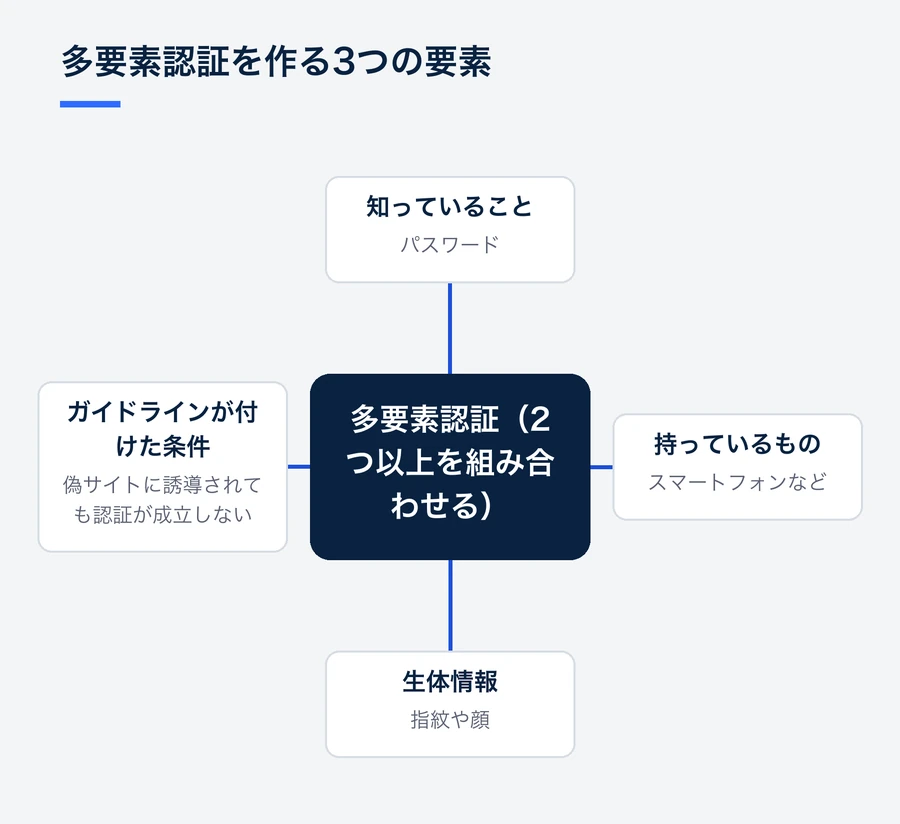
「フィッシングに耐性がある」とは、利用者が本物そっくりの偽サイトに誘導されても、認証が成立しない仕組みのことです。ガイドラインの注記では、パスキーやPKIをベースとした認証のほか、米国の国土安全保障省サイバーセキュリティ・インフラストラクチャセキュリティ庁(CISA)などの団体がフィッシングに耐性があると認めている認証も、当てはまり得るとしています。
SMSやメールのコードでは足りない理由
SMSやメールで届くワンタイムパスワード、認証アプリに表示されるコードも多要素認証で、パスワードだけの場合よりは強くなります。ただし、どれも「利用者が画面にコードを入力する」方式なので、次のような手順で破られることがあるのが弱点です。
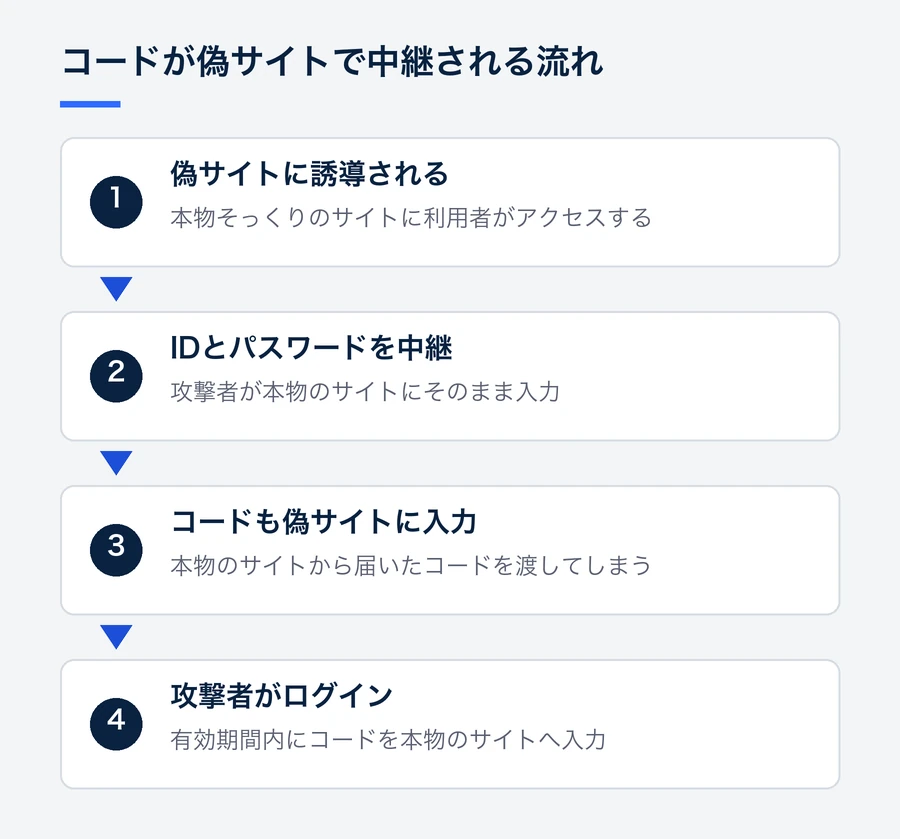
- 攻撃者が、本物そっくりの偽サイトに利用者を誘導する
- 利用者が偽サイトにIDとパスワードを入力すると、攻撃者がそのまま本物のサイトに入力する
- 本物のサイトが利用者にコードを送り、利用者はそのコードも偽サイトに入力する
- 攻撃者がコードを本物のサイトに入力し、ログインが成立する
コードは数十秒から数分有効なため、その間に中継されてしまいます。利用者はいつもどおりにログインしたつもりでいるので、被害に気づきにくいのも厄介な点です。ガイドラインが単なる多要素認証ではなく、「フィッシングに耐性のある」方式を求めているのはこのためです。
パスキーがフィッシングに強い理由
パスキーは、端末の指紋・顔認証やPINでログインする方式で、FIDO2 / WebAuthnという標準規格に沿っています。
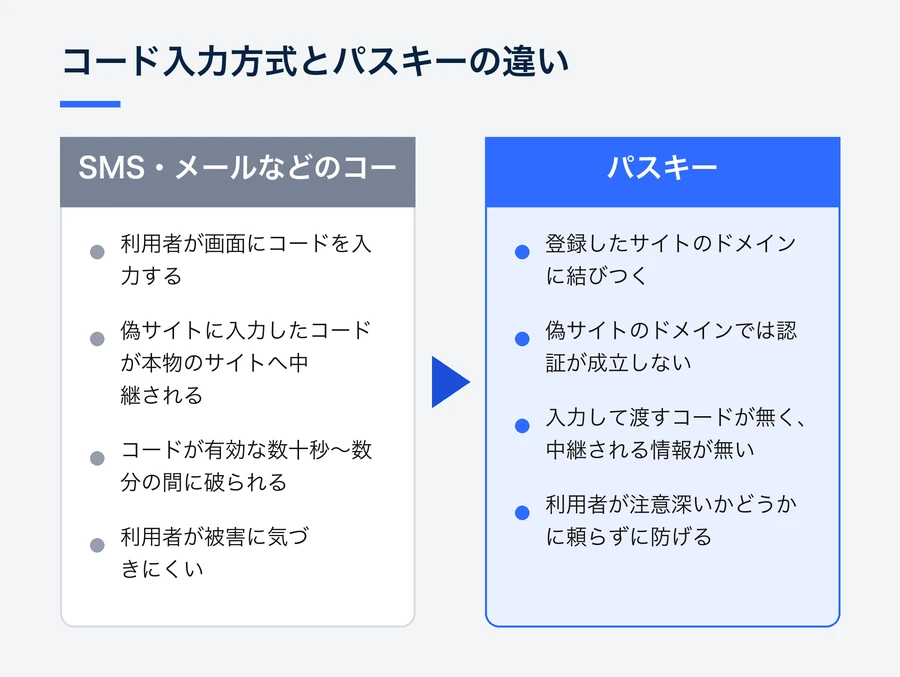
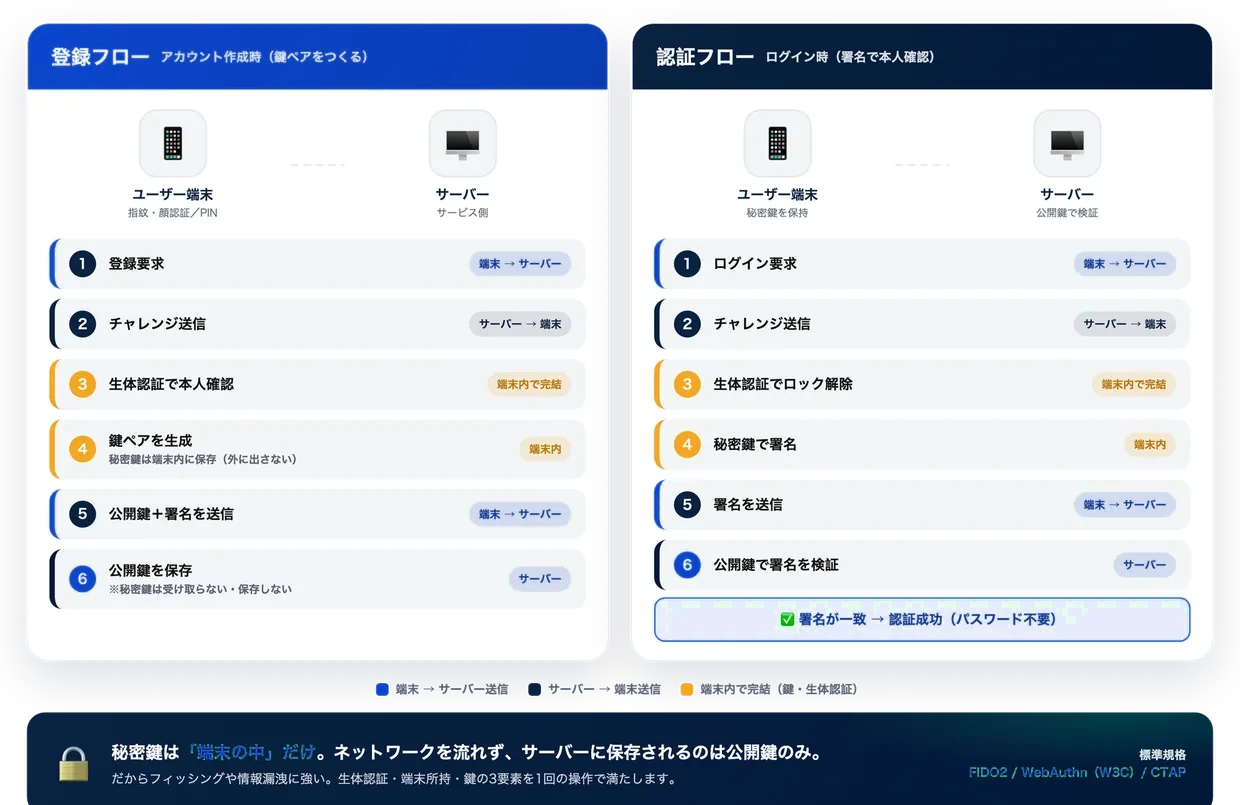
パスキーは、登録したサイトのドメインに結びつきます。偽サイトのドメインでは端末のパスキーを使えないため、認証が成立しません。利用者が入力して渡すコードも無いので、偽サイトで中継される情報がありません。ログインに使う秘密鍵は端末の外に出ず、サーバーに保存するのは公開鍵だけです。さらに、端末を持っていることと、指紋・顔認証またはPINによる本人の確認を、1回の操作でまとめて満たせます。
利用者が注意深いかどうかに頼らずに防げる点が、コードを入力する方式との大きな違いです。
銀行や一般の会員サイトにも同じ流れが広がっている
同じ考え方は証券だけにとどまりません。金融庁は2026年2月27日に、銀行などのインターネットバンキングについても監督指針を改正し、ログインや出金などの重要な操作でフィッシングに耐性のある多要素認証を実装し、必須にすることを示しました。2026年4月には、金融庁と警察庁、銀行・信用金庫・証券などの業界が一体となって、パスキーなどの利用を呼びかける広報も始めています。
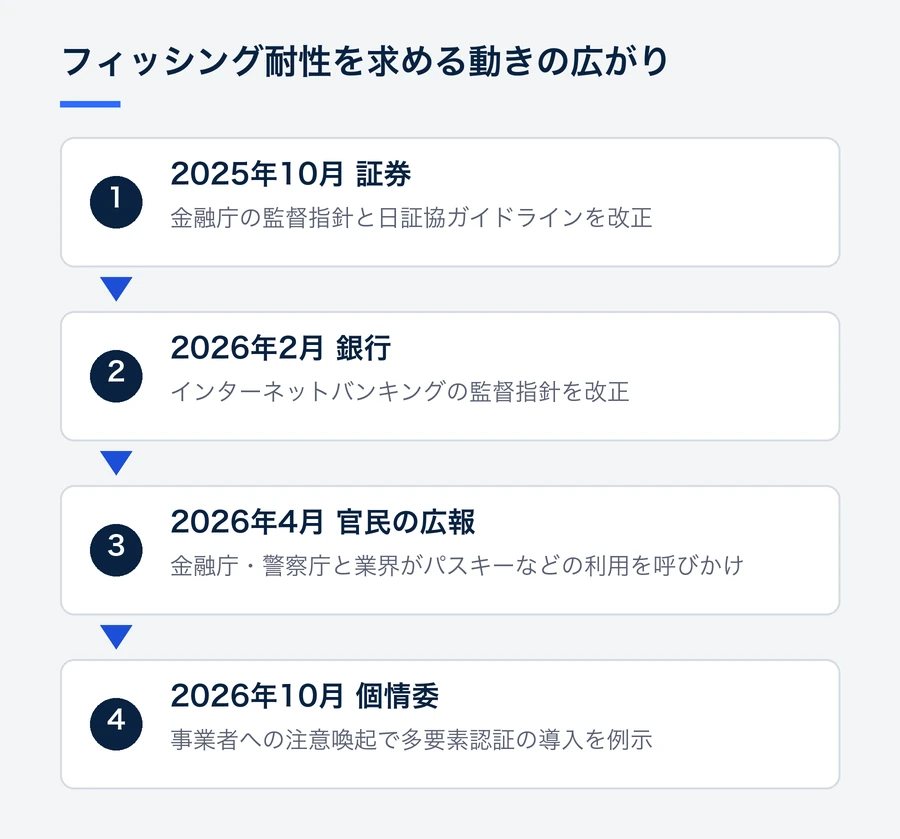
金融以外でも、個人情報保護委員会が2026年10月7日、大規模な漏洩が相次いでいることを受けて事業者に注意喚起を出しました。会員を認証する方法の例として、パスワードの使い回しをしないよう周知すること、ログインに一定回数失敗したIDを止めることなどと並べて、フィッシングに耐性のあるものを含む多要素認証の導入を挙げています。ポイントや決済情報を持つECサイト、会員サイトも、同じ水準を求められる流れにあると考えておくのがよいでしょう。
出典:金融庁「主要行等向けの総合的な監督指針」等の一部改正(2026年2月27日)、金融庁「フィッシング耐性のある多要素認証等に係る官民一体・業界横断的な広報について」(2026年4月16日)、個人情報保護委員会「大規模な漏えい等事案を踏まえた対応について(注意喚起)」(2026年10月7日)
必須化に向けた進め方
ガイドラインと監督指針は、必須化までの間と、必須化した後の扱いにも触れています。会員サイトで進めるときの順番に置き換えると、次のようになります。
段階 | やること | ガイドライン・監督指針の考え方 |
|---|---|---|
必須化まで | 今のログインにパスキーを追加し、登録を案内する | 代わりの多要素認証を使う間は、必須化の具体的な予定を顧客に知らせ、振る舞い検知やログイン通知を強める |
必須化 | 重要な操作でパスキーなどを初期設定にする | ログイン・出金・出金先の変更などで、デフォルトとして設定する |
使えない顧客 | 代わりの多要素認証を用意し、解除の割合を見る | スマートフォンを持っていないなど、やむを得ない場合に限り解除を認め、解除の割合が下がるよう方法を見直す |
取引チャネルと復旧 | アプリ・ウェブ・復旧の手続きを同じ水準にそろえる | 取引チャネルが複数あれば、どれも同じ水準の機能にする |
見落としやすいのが復旧の手続きです。ログインをパスキーにしても、端末をなくしたときの再登録をメールだけで済ませると、再登録の手続きから不正にログインされるおそれがあります。再登録のときにも本人の確認を重ね、ログイン通知を送るなど、ログインと同じ水準で設計しましょう。導入の手順はパスキーの導入と実装の手順にまとめています。
なお、ここで紹介したのは公表されている資料の要点です。自社にどの規定がどう当てはまるかは、監督官庁・業界団体の資料の原文と、専門家に確認してください。
よくある質問
SMS認証を入れていれば、ガイドラインの求めを満たしますか?
ガイドラインが必須にしているのは「フィッシングに耐性のある」多要素認証で、例として挙げられているのはパスキーとPKIをベースとした認証です。SMSのコードは偽サイトで中継されるおそれがあるため、パスキーなどを用意できない顧客への代わりの手段として考えるのが自然です。
証券会社以外の事業者にも関係がありますか?
2026年2月には銀行などのインターネットバンキングにも同じ考え方の改正があり、10月には個人情報保護委員会も会員の認証について注意喚起を出しています。金融以外の会員サイトに直接の義務があるとは限りませんが、利用者を守る水準として参考になります。
パスキーを使えない顧客はどうすればよいですか?
代わりの多要素認証を用意したうえで、パスキーへ移ってもらう案内を続けてください。ガイドラインも、やむを得ず解除する場合は代わりの多要素認証を提供し、解除の割合が下がるよう見直すことを求めています。
Login Plusならパスキーを今のログインに追加できる
Login Plusは、パスキーと6つのソーシャルログイン(Apple・Facebook・Google・X(旧Twitter)・Yahoo! JAPAN・LINE)に、1つの実装で対応できるサービスです。パスキーの登録画面とログイン画面、登録されたパスキーを自社の会員IDに紐づけるAPIを提供するため、今のメールアドレスとパスワードのログインを残したまま、パスキーを追加できます。
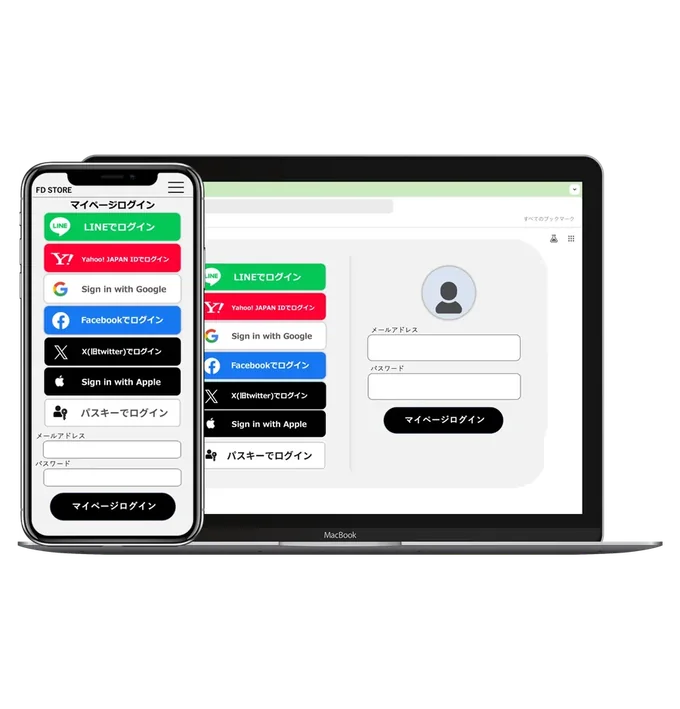
- FIDO2 / WebAuthnに準拠したパスキー認証。サーバーに保存するのは公開鍵だけ
- パスキーは月額料金に含まれる標準機能で、追加料金はかかりません
- Login Plusが取得した個人情報は、取得から1時間で自動的に削除
- 月額3万円から。最短3週間、平均約2か月でリリース
パスキーの登録とログインは、パスキー認証のページのデモでその場で試せます。自社のサービスに導入できるかのご相談は、資料請求またはお問い合わせからお寄せください。情報漏洩の流れと不正ログインの対策は情報漏洩が相次ぐ今、会員のログインをどう守るか、パスキーの仕組みはパスキーとはで解説しています。
ソーシャルログイン・パスキーの資料をお送りします
対応SNS・料金・実装の流れ・導入事例をまとめています。
「自社に導入できるか」のご相談も、同じフォームから承ります。
個別のご相談は からもどうぞ。


