アカウント乗っ取りの対策|クレデンシャルスタッフィングなど手口別に事業者ができること
会員のアカウントの乗っ取りは、漏れたパスワードの使い回し、偽サイトでのだまし取り、SMSの横取りなど、さまざまな経路で起きます。事業者が守るべきなのは、ログインの入口、本人確認の方法、ログインした後と復旧の手続きの3か所です。主な手口と、それぞれに効く対策は表にまとめました。
会員のアカウントの乗っ取りは、漏れたパスワードの使い回し、偽サイトでのだまし取り、SMSの横取りなど、さまざまな経路で起きます。事業者が守るべきなのは、ログインの入口、本人確認の方法、ログインした後と復旧の手続きの3か所です。主な手口と、それぞれに効く対策は表にまとめました。
会員制のサイトやアプリで乗っ取りが起きると、ポイントの不正利用や不正な購入、登録情報の書き換えにつながります。被害を受けた会員から見れば、原因が他社での漏洩でも「このサービスで被害にあった」ことに変わりはありません。2026年9月からの漏洩の動きと、パスワードリスト攻撃への対策は情報漏洩が相次ぐ今、会員のログインをどう守るかで解説しています。この記事では、乗っ取りの手口を広く取り上げ、事業者の側でできる対策をひととおり整理します。
乗っ取りは「本物のIDとパスワード」で起きている
警察庁・総務省・経済産業省が2026年3月に公表した資料によると、2025年の不正アクセスの認知件数は7,190件で、前の年より約34%増えました。不正アクセスの後に行われたことでは、インターネットバンキングでの不正送金が4,747件、証券会社のネット取引での不正取引が1,484件、ネットショッピングでの不正購入が228件でした。
2025年の不正アクセスの状況
- 認知件数は7,190件:前の年より約34%増えた
- 9割以上がID・パスワードの悪用:検挙事件の大半は他人のIDとパスワードで侵入
- 入手経路の上位2つ:管理の甘さにつけ込む84件、フィッシング77件
検挙された事件の9割以上は、他人のIDとパスワードを使って入り込む手口でした。その入手のしかたでは「パスワードの設定・管理の甘さにつけ込んで入手」が84件でもっとも多く、「フィッシングサイトから入手」が77件で続きます。フィッシングによるものは、前の年から36件増えています。
多くの乗っ取りは、システムの穴を突くのではなく、正しいIDとパスワードでログインして行われるものです。ログインの記録だけを見ると本人と見分けにくいのは、このためです。
出典:国家公安委員会・総務省・経済産業省「不正アクセス行為の発生状況及びアクセス制御機能に関する技術の研究開発の状況」(2026年3月12日)
ソーシャルログイン・パスキーの導入をご検討中の方へ
LINE・Google・Apple・Yahoo! JAPAN・Facebook・X のログインとパスキーに、1つの実装で対応できます。対応SNS・料金・導入の流れを資料にまとめています。
アカウント乗っ取りの主な手口
手口ごとに、攻撃者が何を手に入れようとしているかが違います。対策を選ぶ前に、どこが狙われるのかを押さえておきましょう。
手口 | やり方 | 狙われるところ |
|---|---|---|
クレデンシャルスタッフィング(パスワードリスト攻撃) | 他社から漏れたIDとパスワードの組み合わせを、プログラムで次々に試す | パスワードの使い回し |
ブルートフォース攻撃・パスワードスプレー | 1つのIDに多くのパスワードを試す。または、よく使われるパスワードを多くのIDに少しずつ試す | 短い・ありふれたパスワード |
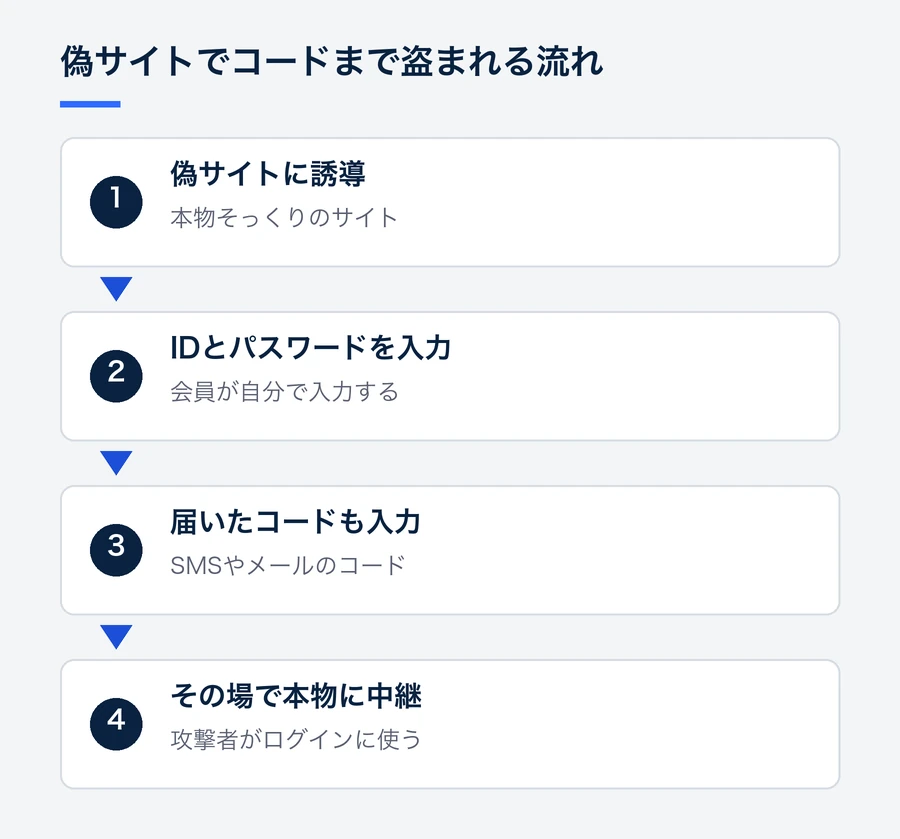
フィッシング | 本物そっくりの偽サイトに入力させる。入力をその場で本物に中継し、ワンタイムパスワードまで使う手口もある | 会員が自分で入力する情報すべて |
SMSの横取り | 電話番号の乗っ取り(SIMの不正な再発行など)で、認証用のSMSを受け取る | SMSで届く確認コード |
セッションの乗っ取り | ログインした後の状態(クッキーなど)を盗み、ログインせずに入り込む | ログイン後の画面と操作 |
復旧の手続きの悪用 | パスワードの再設定や、メールアドレスの変更を使ってアカウントを奪う | 再設定・連絡先の変更の手順 |
ブルートフォースのように何度も試す手口は、ログインの試行回数を見ていれば気づけます。一方で、クレデンシャルスタッフィングとフィッシングは、1回ずつを見れば正しいIDとパスワードでのログインなので、入口の制限だけでは防ぎきれません。
入口の制限で気づける手口と気づけない手口
回数で気づける手口 | 1回ずつは正しいログイン | |
|---|---|---|
手口の例 | ブルートフォース | クレデンシャルスタッフィング、フィッシング |
1回のログイン | 失敗が続く | 正しいIDとパスワードで成功する |
入口の制限 | 試行回数で気づける | 制限だけでは防ぎきれない |
対策は守る場所ごとに分けて考える
対策は、ログインの入口、本人確認の方法、ログインした後と復旧の3か所に分けて考えると整理しやすくなります。
守る場所 | 対策 | 主に効く手口 |
|---|---|---|
ログインの入口 | 失敗が続いたときの制限、機械的な試行の検知、漏洩したパスワードの登録を断る | ブルートフォース、パスワードスプレー、クレデンシャルスタッフィング |
本人確認の方法 | 多要素認証。中でも、フィッシングに耐性のある方式(パスキーなど) | クレデンシャルスタッフィング、フィッシング、SMSの横取り |
ログインした後 | 新しい端末からのログインの通知、重要な操作の前の再認証、セッションの管理 | セッションの乗っ取り、気づかれないままの不正利用 |
復旧の手続き | 再設定やメールアドレスの変更でも本人確認を重ねる、変更を元の連絡先に知らせる | 復旧の手続きの悪用 |
どこか1か所の対策だけで済むわけではありませんが、もっとも効果が大きいのは本人確認の方法を変えることです。入口の制限は攻撃を遅らせるだけで、正しいパスワードを使った攻撃までは止められないためです。
ログインの入口で、機械的な試行を止める
ログインの入口では、攻撃者が何度も試すのに手間がかかるようにしておきましょう。米国のNIST(国立標準技術研究所)が定める認証のガイドラインSP 800-63Bでは、パスワードを確かめる側に次のことを求めています。
- 新しく設定されるパスワードを、よく使われるもの・予想しやすいもの・漏洩したものの一覧と照らし合わせ、当てはまれば断る
- ログインの失敗が続いたときに、試行の回数を制限する(連続した失敗は最大100回まで)
ログインの入口で見ること
- 漏洩パスワードを拒否する:新しいパスワードを漏洩の一覧と照らし合わせる
- 失敗回数を制限する:NISTは連続した失敗を最大100回までとする
- 接続元と成功率も見る:IDごとの回数だけではパスワードスプレーを見逃しやすい
- 解除の方法を用意する:自動解除や画像認証で本人の締め出しを防ぐ
回数の制限が役に立つのは、ブルートフォースです。ただし、IDごとの失敗回数だけを見ていると、多くのIDに少しずつ試すパスワードスプレーやクレデンシャルスタッフィングは見逃しやすくなります。接続元ごとの試行の多さや、ログインの成功率が急に下がっていないかもあわせて見ておきましょう。
制限が強すぎると、本人まで締め出されてしまう点にも気をつけてください。一定時間で自動的に解除する、画像認証などで人かどうかを確かめてから続けさせる、といった解除の方法を用意しておくと、会員の不便を抑えられます。
出典:NIST SP 800-63B(Digital Identity Guidelines: Authentication and Authenticator Management)
多要素認証は「フィッシングに耐性があるか」で選ぶ
パスワードに加えてもう1つの要素で本人を確かめる多要素認証は、クレデンシャルスタッフィングに大きな効果があります。攻撃者が漏れたパスワードを手に入れても、それだけではログインできなくなるためです。
コード入力の方式とパスキーの違い
SMS・メールのコード | パスキー | |
|---|---|---|
漏れたパスワード | 防げる | パスワードを使わない |
偽サイト | コードも盗まれるおそれ | 認証が通らない |
理由 | 入力したコードを中継できる | 登録したサイトでしか鍵を使えない |
ただし、守れる範囲は方式によって同じではありません。SMSやメールで届くコードを入力する方式では、攻撃者が偽サイトにコードまで入力させれば、そのコードをその場で本物のサイトに使えてしまいます。NISTのガイドラインも、電話網(SMSなど)を使う方式を「制限付き」として扱い、端末の交換やSIMの変更などの兆候を考えてから使うよう求めています。
方式 | 漏れたパスワードでの乗っ取り | 偽サイト(フィッシング) | SMSの横取り |
|---|---|---|---|
パスワードだけ | 防げない | 防げない | 関係しない |
SMS・メールのコード | 防げる | コードも盗まれるおそれ | SMSは奪われるおそれ |
認証アプリのコード | 防げる | コードも盗まれるおそれ | 関係しない |
パスキー | パスワードを使わない | 偽サイトでは認証が通らない | 関係しない |
パスキーは、登録したサイトでしか使えない鍵で認証するため、会員が偽サイトに誘導されても認証が成立しません。NISTのガイドラインも、端末の間で同期されるパスキーについて、作られたドメインでしか使えないため、偽サイトが使い回せる認証結果を手に入れられないと説明しています。
国内でも、フィッシングに耐性のある認証を求める動きが出ています。証券会社については、2025年10月15日に金融庁の監督指針が改正され、フィッシングに耐性のある多要素認証の必須化が求められています。金融庁は2025年11月の業界団体との意見交換会で、原則として2026年6月末までの実施を求めています。個人情報保護委員会も2026年10月7日の注意喚起で、利用者の認証の例として、フィッシングに耐性のあるものを含む多要素認証を挙げました。
出典:金融庁「業界団体との意見交換会において金融庁が提起した主な論点(日本証券業協会、2025年11月18日)」、個人情報保護委員会「大規模な漏えい等事案を踏まえた対応について(注意喚起)」(2026年10月7日)
ログインした後と、復旧の手続きも守る
ログインの認証を強くしても、ログインした後の操作や復旧の手続きが弱ければ、攻撃者はそちらから入り込みます。この部分は見落とされがちなので、次のような対策を検討してください。
ログイン後と復旧で守ること
- ログインや変更を通知:会員が自分で異変に気づけるようにする
- 重要な操作の前に再認証:送金・購入・ポイント交換・連絡先の変更の前
- セッションを管理:一定時間で切り、パスワード変更時は他端末も切る
- 復旧でも本人確認:ログインと同じ水準で確かめ、元の連絡先に知らせる
- 新しい端末や普段と違う場所からのログイン、パスワードやメールアドレスの変更があったら会員に通知し、会員が自分で異変に気づけるようにする
- 送金・購入・ポイントの交換・連絡先の変更といった重要な操作の前に、もう一度本人を確かめる
- 一定時間が過ぎたらログインを切り、パスワードを変更したときはほかの端末のログインも切るようにして、セッションを管理する
- パスワードの再設定やメールアドレスの変更でも、ログインと同じ水準で本人を確かめ、変更したことを元の連絡先にも知らせる
ログインの認証を強くしたあとは、復旧の手続きが特に狙われやすくなります。パスキーを入れる場合も、会員が端末を替えたときや、なくしたときの手順を先に決めておきましょう。進め方はパスキーの導入と実装の手順にまとめています。ソーシャルログインを使う場合に設計段階で防ぐべきリスクはソーシャルログインの危険性と対策で取り上げました。
よくある質問
アカウントのロックだけでは不十分ですか?
不十分です。ロックが効くのは、同じIDで何度も失敗する攻撃です。漏れた正しいパスワードを使うクレデンシャルスタッフィングや、偽サイトでだまし取ったパスワードでのログインは、1回目で成功するため止められません。
SMS認証はもう使わないほうがよいですか?
パスワードだけの状態よりは強くなるので、すぐにやめる必要はありません。ただ、偽サイトにコードを入力させる手口や、SMSの横取りに弱いという課題があります。パスキーを選べるようにして、少しずつ移ってもらうのが現実的です。
パスキーを入れれば、乗っ取りは無くなりますか?
パスキーでログインする会員については、漏れたパスワードや偽サイトによる乗っ取りを大きく減らせます。ただし、パスワードでのログインや復旧の手続きが残っていれば、そこが狙われます。ログイン後の通知や、復旧の手続きの強化もあわせて進めてください。パスキーの仕組みはパスキーとはで解説しています。
Login Plusなら、今のログインのままパスキーを追加できる
Login Plusは、パスキーと6つのソーシャルログイン(Apple・Facebook・Google・X(旧Twitter)・Yahoo! JAPAN・LINE)に、1つの実装で対応できるサービスです。今のメールアドレスとパスワードのログインを残したまま、ログイン画面に「パスキーでログイン」を追加できます。
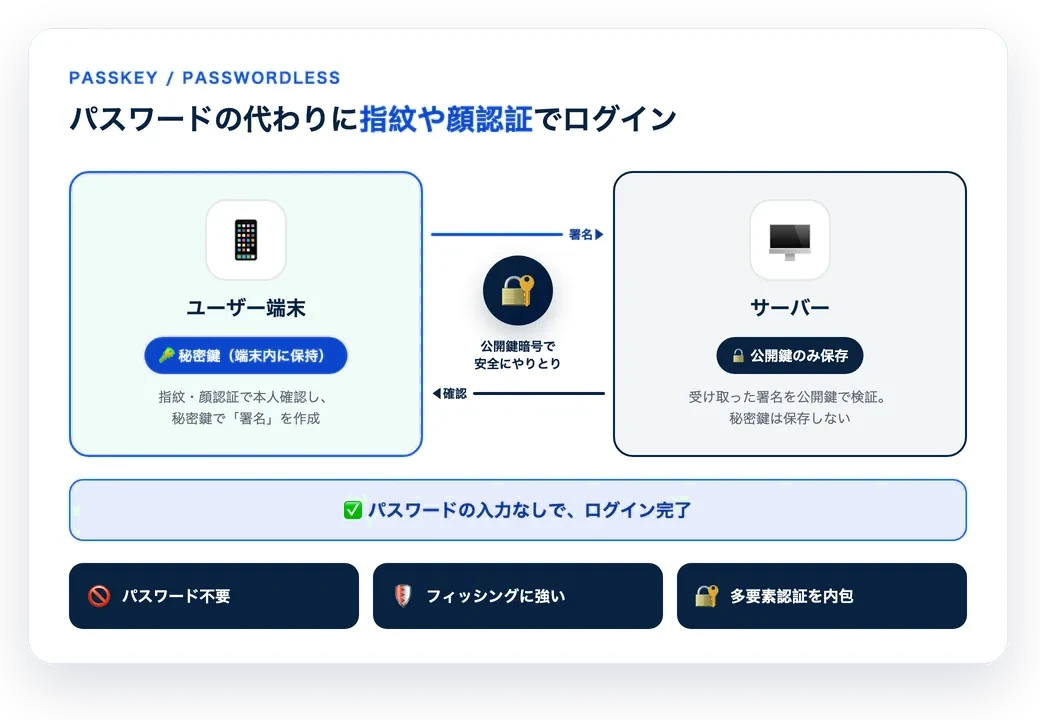
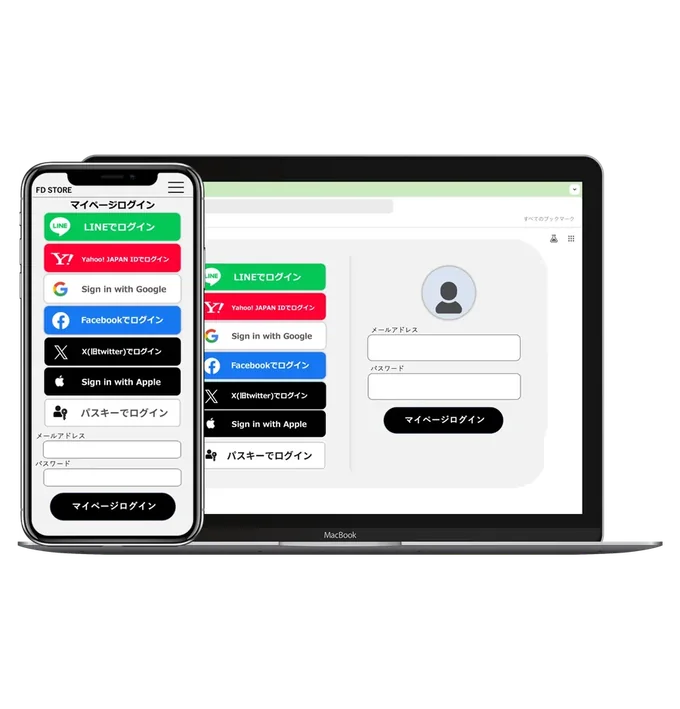
パスキーの登録画面とログイン画面はLogin Plusが用意し、登録されたパスキーを自社の会員IDに紐づけるAPIも提供します。秘密鍵は会員の端末から出ず、サーバーに残るのは公開鍵だけです。
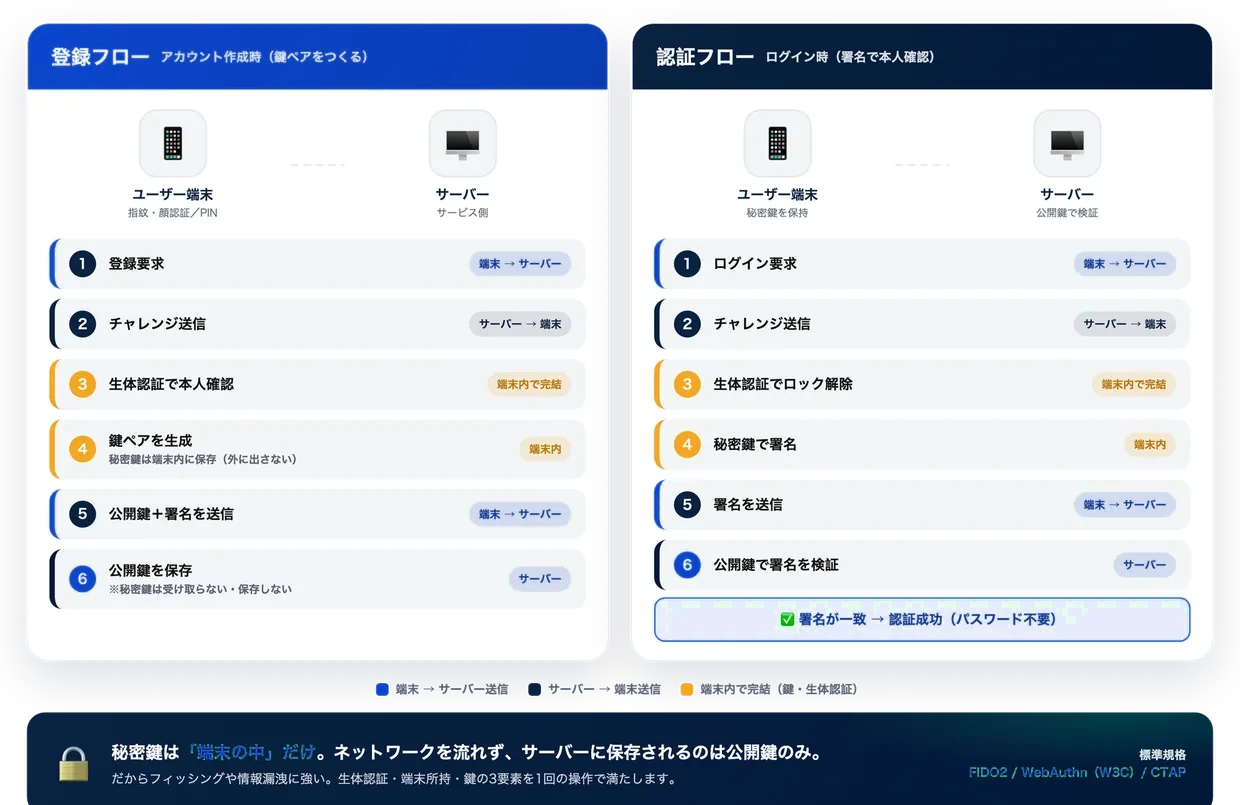
- FIDO2 / WebAuthnに準拠したパスキー認証
- 今のログイン方法を残したまま、パスキーを追加できる
- パスキーは月額料金に含まれ、追加料金はかからない
- Login Plusが取得した個人情報は、取得から1時間で自動的に削除
- 月額3万円から。最短3週間、平均約2か月でリリース
パスキーの登録とログインは、パスキー認証のページのデモで、お手元の端末からその場で試せます。自社のサービスに導入できるかのご相談は、資料請求またはお問い合わせからお寄せください。
ソーシャルログイン・パスキーの資料をお送りします
対応SNS・料金・実装の流れ・導入事例をまとめています。
「自社に導入できるか」のご相談も、同じフォームから承ります。
個別のご相談は からもどうぞ。


