パスキーのデメリットと危険性|会員サイトの運営者が設計で防ぐこと
パスキーは、フィッシングやパスワードの使い回しに強いログイン方式です。一方で、端末をなくしたときに困る、特定の会社の仕組みに縛られる、といった心配の声もあります。こうしたデメリットの多くは、パスキーそのものの欠点というより、事業者のログインの設計で決まります。この記事では、よく挙がる心配を1つずつ取り上げ、会員サイトの運営者が設計でどう防ぐかを整理しました。
パスキーを導入するか検討していると、「端末をなくしたらどうなるのか」「結局どこかの会社に頼ることにならないか」といった声が社内から出てきます。どれももっともな心配です。ただ、多くは事業者がログインをどう組み立てるかで答えが変わります。
パスキーの仕組みそのものはパスキーとはで解説しているので、この記事では導入を検討する立場から「何が困りうるか」と「どう備えるか」に絞ります。
パスキーのデメリット・危険性といわれる点
導入の検討でよく挙がる心配と、それぞれに対する事業者の備えを表にまとめました。
心配 | 起きること | 事業者の備え |
|---|---|---|
端末の紛失・機種変更 | パスキーの入った端末が手元に無いと、そのパスキーではログインできない | 今のログイン方法を残し、ログインし直してパスキーを登録し直せるようにする |
プラットフォームへの依存 | パスキーを保存・同期する仕組みが、端末やOSの会社に左右される | 1人で複数のパスキーを登録できるようにし、端末を限定しない |
使えない環境 | 古い端末や、アプリの中のブラウザでは動かないことがある | パスキー以外のログイン方法を必ず並べておく |
復旧の手段が抜け道になる | 復旧の仕組みが弱いと、そこから乗っ取られる | 復旧にもログインと同じ水準の本人確認を求める |
利用者の戸惑い | 「パスキー」が何か分からず、登録が進まない | ログイン直後など、使う場面で短く案内する |
共有の端末 | 家族で1台の端末を使うと、本人の区別があいまいになる | 端末の解除と、サイトの本人確認を分けて考える |
どの項目も、パスキーを導入するだけでは解決せず、今あるログイン方法の設計とあわせて考える必要があります。以下、項目ごとに備え方を説明します。
ソーシャルログイン・パスキーの導入をご検討中の方へ
LINE・Google・Apple・Yahoo! JAPAN・Facebook・X のログインとパスキーに、1つの実装で対応できます。対応SNS・料金・導入の流れを資料にまとめています。
端末をなくした・機種変更したとき
パスキーの秘密鍵は端末の中に保存されるため、端末が手元に無いと、その端末のパスキーではログインできません。導入の検討でもっとも心配されやすい点です。
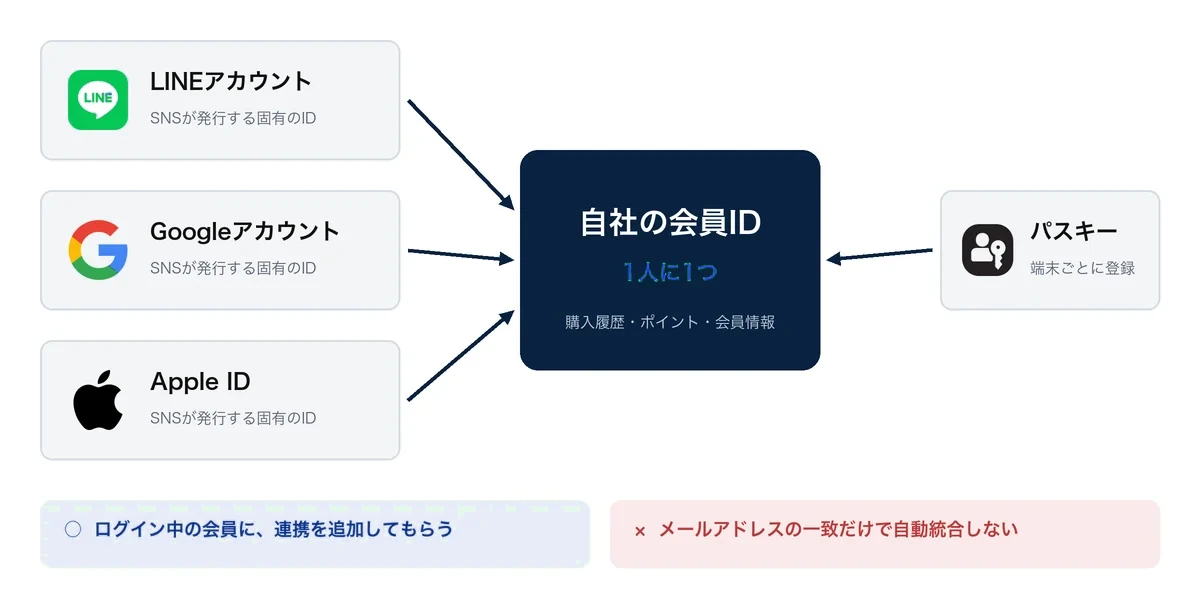
機種変更でパスキーはどうなるか
同期される場合 | 同期されない場合 | |
|---|---|---|
よくある状況 | 同じアカウントで機種変更 | 端末もアカウントも変わった |
パスキー | 新しい端末に引き継がれる | そのパスキーではログインできない |
会員の対応 | 同じアカウントで使い始める | 別の方法でログインし、登録し直す |
実際には、多くの利用者のパスキーは、iPhoneやAndroid、パソコンのパスワード管理の仕組みで、同じアカウントの別の端末に同期されます。Appleは、パスキーがiCloudキーチェーンで利用者の複数の端末に同期されると説明しています。機種変更の場合も、同じアカウントで新しい端末を使い始めれば、パスキーはそのまま引き継がれる仕組みです。
困るのは、同期されていない場合や、端末を替えてアカウントも変わった場合です。FIDO Allianceは、こうした新しい端末からのログインを、サービス側が通常の「アカウントの回復」として扱えばよいとしています。どう回復させるかは、事業者が設計で決めることになります。
まず、メールアドレスとパスワード、ソーシャルログインなど、パスキー以外のログイン方法を残しておきましょう。パスキーでログインできなくなった会員は、その方法でログインし直し、新しい端末でパスキーを登録し直せます。
あわせて、会員が自分で登録済みのパスキーを確認・削除できる画面を用意し、スマートフォンとパソコンなど2つ以上の端末でパスキーを登録しておくよう勧めてください。
ログイン方法をパスキーだけにして、ほかの方法をすべてなくしてしまうと、端末をなくした会員はサポートに頼るしかなくなります。パスキーを導入する最初の段階では、今のログイン方法を予備として残しておくのが現実的です。
出典:Apple「パスキーのセキュリティについて」、FIDO Alliance「Passkeys」
特定の会社の仕組みに縛られるという心配
2026年10月には、海外の書き手による「パスキーはワナだ、使うな」という記事が話題になりました。主張の中心は、パスキーの種類や制約が利用者に見えにくいこと、サービス側が使える端末やソフトを絞れてしまうこと、利用者が保存のしかたを自由に選べないことです。一方で、フィッシングへの強さは従来のワンタイムパスワードより上だと、筆者自身も認めています。専門家からは反論も寄せられました。
会員の選択肢を狭めない設定
- アテステーションを必須にしない:端末の種類でパスキーの作成を絞らない
- 標準の方式で受け付ける:FIDO2 / WebAuthnのまま、端末や管理の仕組みを限定しない
- 複数のパスキーを登録できる:スマートフォンとパソコンの両方などを認める
- ほかのログイン方法も残す:パスキーを使うかは会員が選ぶ
サービス側が端末を絞れるのは、パスキーを作った端末やソフトの種類をサイトが確かめる「アテステーション」という仕組みがあるためです。社員向けのシステムで会社支給の端末だけを許すような場面では役に立ちます。一方で、一般の会員向けのサイトで使うと、手持ちの端末でパスキーを作れない会員が出てきます。
この議論を受けて事業者が考えるべきなのは、パスキーをやめることではなく、利用者の選択肢を狭めないことです。
- 会員向けのサイトでは、端末の種類を確かめて絞る設定(アテステーションの必須化)をしない
- 特定の端末やパスワード管理の仕組みに限定せず、標準の方式(FIDO2 / WebAuthn)でそのまま受け付ける
- 1人の会員が、スマートフォンとパソコンなど複数のパスキーを登録できるようにする
- パスキー以外のログイン方法を残し、パスキーを使うかどうかを会員が選べるようにする
出典:キーマンズネット「『パスキーはワナだ、使うな』にネット騒然 プロが“待った”をかけるワケ」(2026年10月23日)
パスキーが使えない環境がある
パスキーは主要なOSとブラウザが対応していますが、古い端末や、SNSアプリの中で開いたブラウザでは動かないことがあります。広告やSNSの投稿から来た会員は、アプリの中のブラウザで開いていることが多いため、気づかないうちにログインに失敗するおそれがあります。
パスキーが動かない環境への備え
- ほかのログイン方法を並べる:既存のログイン方法とソーシャルログインを必ず表示する
- アプリ内ブラウザへの案内:SafariやChromeで開き直すよう伝える
- QRコードでのログイン:生体認証の無いパソコンではスマートフォンで読み取る
そのため、ログイン画面には、パスキーと並べて、今のログイン方法やソーシャルログインを必ず置いてください。アプリの中のブラウザで開かれたときは、SafariやChromeで開き直すよう案内するのが一般的です。指紋・顔認証の無いパソコンでも、スマートフォンでQRコードを読み取ればパスキーを使えます。FIDO Allianceが別の端末でのログイン(クロスデバイス認証)として定めている方法なので、あわせて案内しておきましょう。
導入した後は、パスキー・パスワード・ソーシャルログインのどれでログインされているかの内訳を見ておくと、パスキーが使われていない環境に早く気づけます。
復旧の手段が新しい抜け道になる
パスキーを導入しても、メールのリンクだけで誰でもパスキーを登録し直せるような復旧の仕組みでは、攻撃者はそこを狙います。フィッシングに強いログインを用意しても、ログイン方法の1つが弱ければ、サイト全体の安全性はその方法の水準まで下がります。
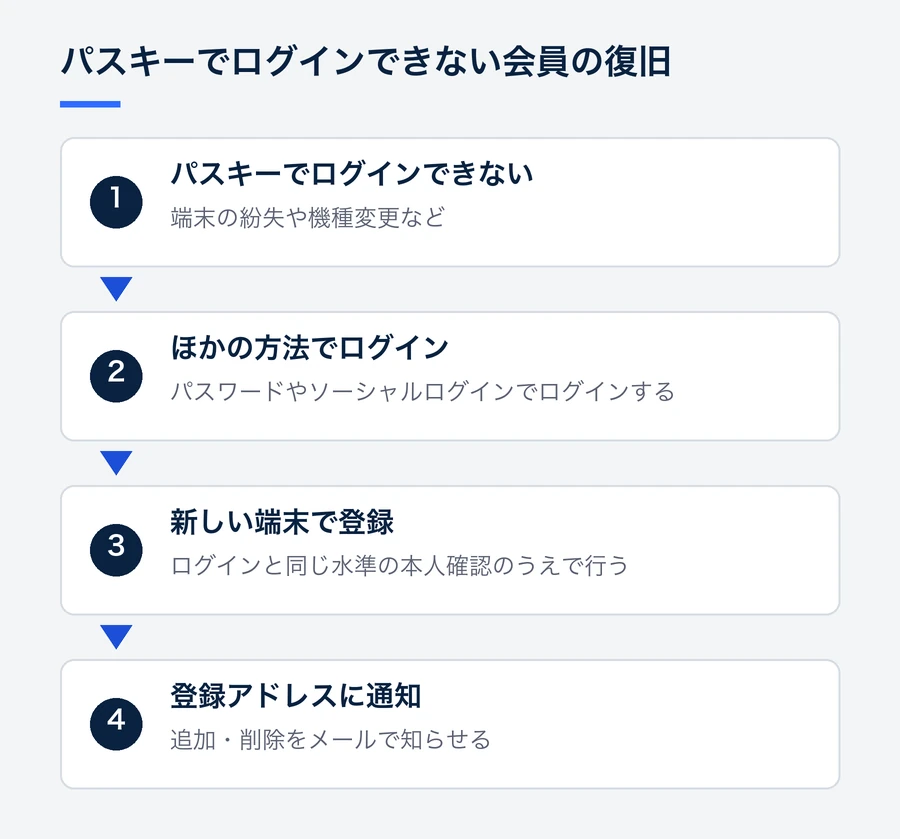
パスキーの登録し直しや登録の削除には、ログインと同じ水準の本人確認を求めてください。追加や削除があったら、登録のメールアドレスに通知を送りましょう。パスワードでのログインにも、ログインに失敗したIDを止めるなどの対策は引き続き必要です。
たとえば「パスキーでログインできない」という会員には、まずパスワードやソーシャルログインでログインしてもらい、そのうえで新しい端末のパスキーを登録してもらう流れにします。サポートの窓口で電話やメールだけを根拠にパスキーを付け替えるような運用は避けましょう。
パスワードを狙う攻撃と対策はパスワードリスト攻撃の対策とパスキーにまとめています。
利用者の戸惑いと、共有の端末
「パスキー」が分からず、登録が進まない
「パスキー」は、まだ多くの人にとって聞き慣れない言葉です。登録をいきなり求めると、何が起きるのか分からず断られることがあります。
パスキー登録の案内のしかた
- ログイン直後に案内する:利用者がログインを済ませた場面で勧める
- メリットを1文で:次回から指紋・顔認証でログインできると伝える
- 生体情報の扱いを添える:指紋や顔の情報はサイトに送られない
- 重要な操作は再確認:共有端末に備え、購入や変更時に本人を確かめる
登録を案内するなら、パスワードでログインした直後など、利用者がログインを済ませた場面が向いています。そのときは「次回から指紋・顔認証でログインできます」のように利点を1文で伝え、指紋や顔の情報はサイトに送られないことも添えてください。
既存の会員に少しずつ広げる手順はパスキーの導入と実装の手順で解説しています。
家族などで共有している端末
パスキーのログインで本人を確かめるのは、端末の指紋・顔認証やPINです。家族で1台の端末を使い、PINも共有していると、端末を解除できる人は誰でもそのパスキーを使えてしまいます。パスワードを端末に保存している場合も同じことが起きるので、パスキーだけの弱点ではありません。
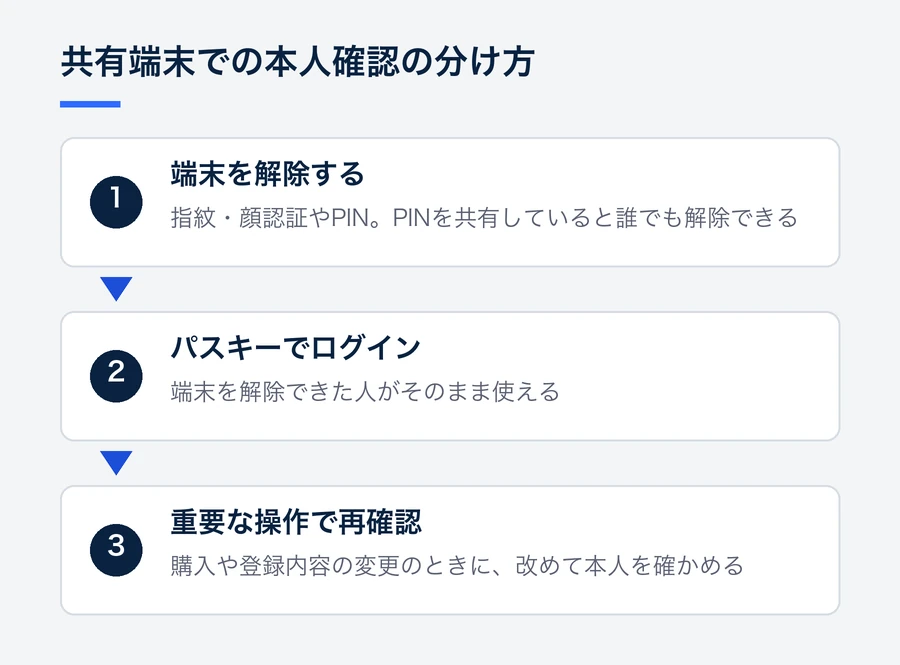
購入や登録内容の変更など、重要な操作では改めて本人を確かめるなど、操作の重要度に合わせた確認を設計しておくと安心です。
それでもパスキーを選ぶ理由
ここまでの心配は、どれも設計で備えられるものです。そのうえで、パスキーには他の方式に無い強みがあります。
パスキーならではの強み
- 偽サイトでは通らない:登録したサイトでしか使えない
- 秘密鍵がサーバーに無い:保存するのは公開鍵だけ
- 使い回しが起きない:サイトごとに別の鍵を作る
- 会員の手間が減る:パスワードの記憶やSMSコードを待つ必要がない
パスキーは登録したサイトでしか使えないため、本物そっくりの偽サイトでは認証が通りません。鍵はサイトごとに別に作られるので、使い回しも起きない仕組みです。サーバーに保存するのは公開鍵だけで、情報が漏れてもログインに使える秘密は出ていきません。会員にとっては、パスワードを覚える手間や、SMSのコードを待つ手間がなくなる点も利点です。
デメリットを理由に導入を先送りするより、今のログインを残したままパスキーを追加し、会員に選んでもらうほうが、安全性も使いやすさも上げられます。
Login Plusなら、今のログインのままパスキーを追加できる
Login Plusは、パスキーと6つのソーシャルログイン(LINE・Yahoo! JAPAN・Google・Facebook・X(旧Twitter)・Apple)に、1つの実装で対応できるサービスです。この記事で挙げた備えのうち、「パスキー以外のログイン方法を残す」「標準の方式で受け付ける」の2つは、Login Plusを導入すればそのまま実現できます。
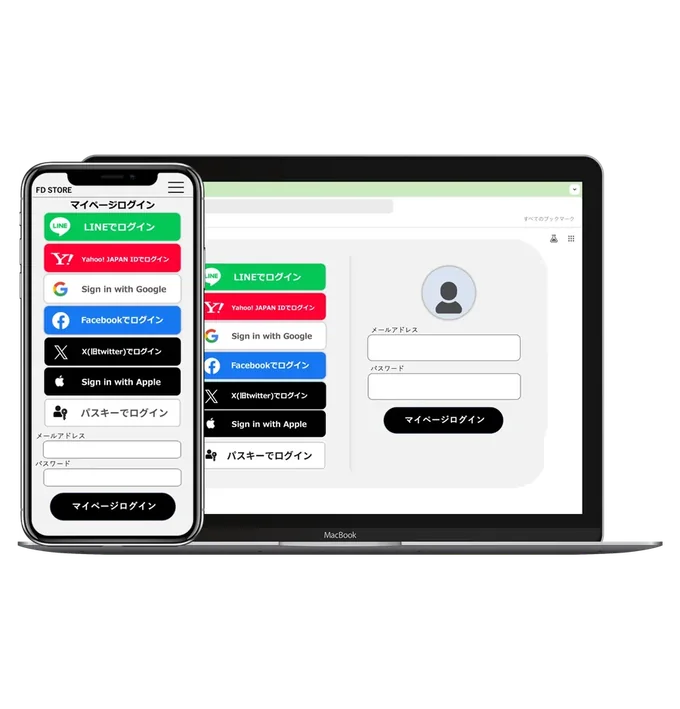
- FIDO2 / WebAuthnに準拠したパスキー認証。サーバーに保存するのは公開鍵だけ
- パスキーの登録画面とログイン画面をLogin Plusが提供し、登録したパスキーを自社の会員IDに紐づけるAPIを用意
- 今のログイン方法を残したまま追加できる
- パスキーは月額料金に含まれ、追加料金はかからない(月額3万円から)
- Login Plusが取得した個人情報は、取得から1時間で自動的に削除
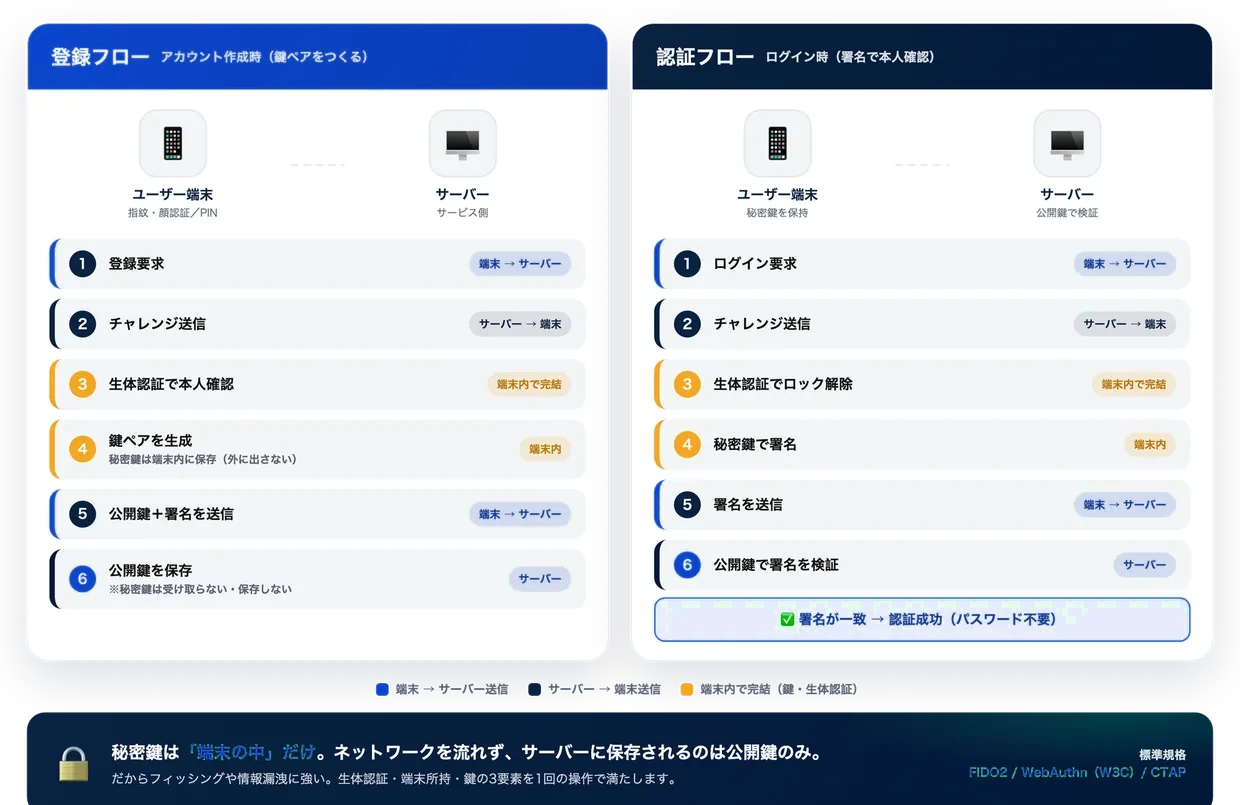
パスキー認証のページでは、お手元の端末でパスキーの登録とログインをその場で試せます。自社のサービスに導入できるかのご相談は、資料請求またはお問い合わせからお寄せください。
ソーシャルログイン・パスキーの資料をお送りします
対応SNS・料金・実装の流れ・導入事例をまとめています。
「自社に導入できるか」のご相談も、同じフォームから承ります。
個別のご相談は からもどうぞ。


