情報漏洩が相次ぐ今、会員のログインをどう守るか|パスワードリスト攻撃の対策とパスキー
2026年9月から、数百万人規模の個人情報の漏洩を公表する企業が相次いでいます。漏れたIDとパスワードは、別のサービスへの不正ログインに使われます。自社から漏れていなくても、会員がパスワードを使い回していれば被害を受けるおそれがあります。本記事では、事業者がとれる対策と、その中でパスキーが果たす役割、Login Plusでパスキーを導入する方法をまとめました。
会員制のWebサイトやアプリでは、自社から情報が漏れていなくても不正ログインの被害を受けることがあります。他社のサービスから漏れたIDとパスワードが、そのまま自社のログイン画面で試されるためです。この記事では、2026年9月からの漏洩の動きを踏まえて、事業者が会員のログインで見直すことを整理します。パスキーそのものの仕組みはパスキーとはで解説しています。
2026年9月から、大規模な漏洩の公表が相次いでいる
2026年9月から10月にかけて、利用者の多いサービスを運営する企業から、数百万人規模の個人情報の漏洩や、そのおそれの公表が続きました。
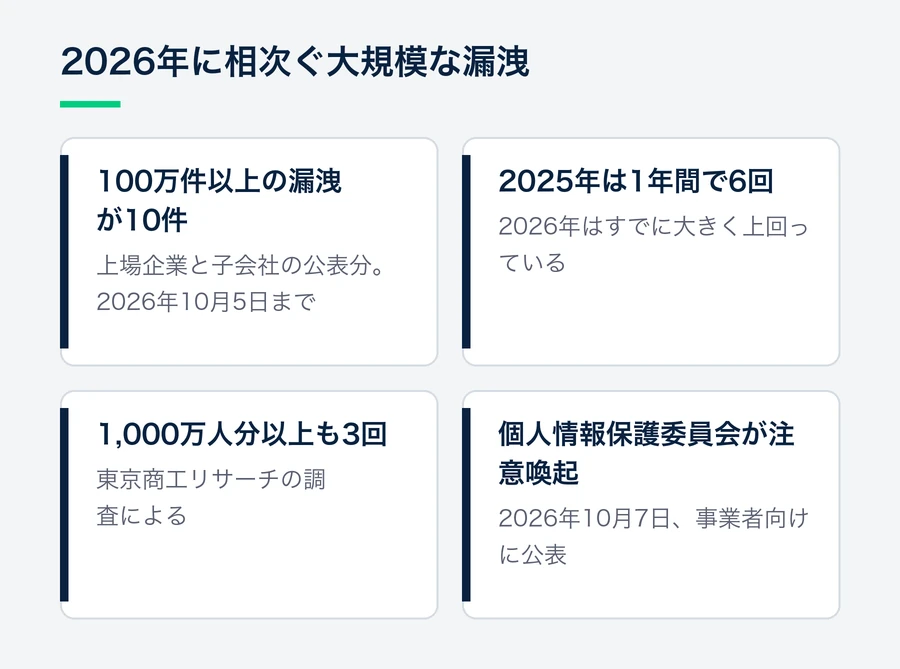
東京商工リサーチの調査では、上場企業とその子会社が公表した、100万件以上の個人情報の漏洩は、2026年は10月5日までに10件ありました。2025年の1年間の6回を、すでに大きく上回っています。1,000万人分以上の漏洩も3回起きました。
個人情報保護委員会も10月7日、大量の個人データを扱う事業者が外部から不正アクセスを受けて漏洩する事案が相次いでいるとして、事業者向けに注意喚起を出しました。
出典:東京商工リサーチ「上場企業『個人情報漏えい』、過去最悪ペース」(2026年10月7日)、個人情報保護委員会「大規模な漏えい等事案を踏まえた対応について(注意喚起)」(2026年10月7日)
ソーシャルログイン・パスキーの導入をご検討中の方へ
LINE・Google・Apple・Yahoo! JAPAN・Facebook・X のログインとパスキーに、1つの実装で対応できます。対応SNS・料金・導入の流れを資料にまとめています。
漏れたパスワードは、別のサービスで試される
漏洩した情報が悪用される代表的な手口が、パスワードリスト攻撃です。攻撃者は、どこかのサービスから漏れたIDとパスワードの組み合わせを、別のサービスのログイン画面にプログラムで次々と入力します。多くの人が同じパスワードを複数のサービスで使っているため、自社に落ち度が無くても、一定の割合でログインが成功してしまいます。
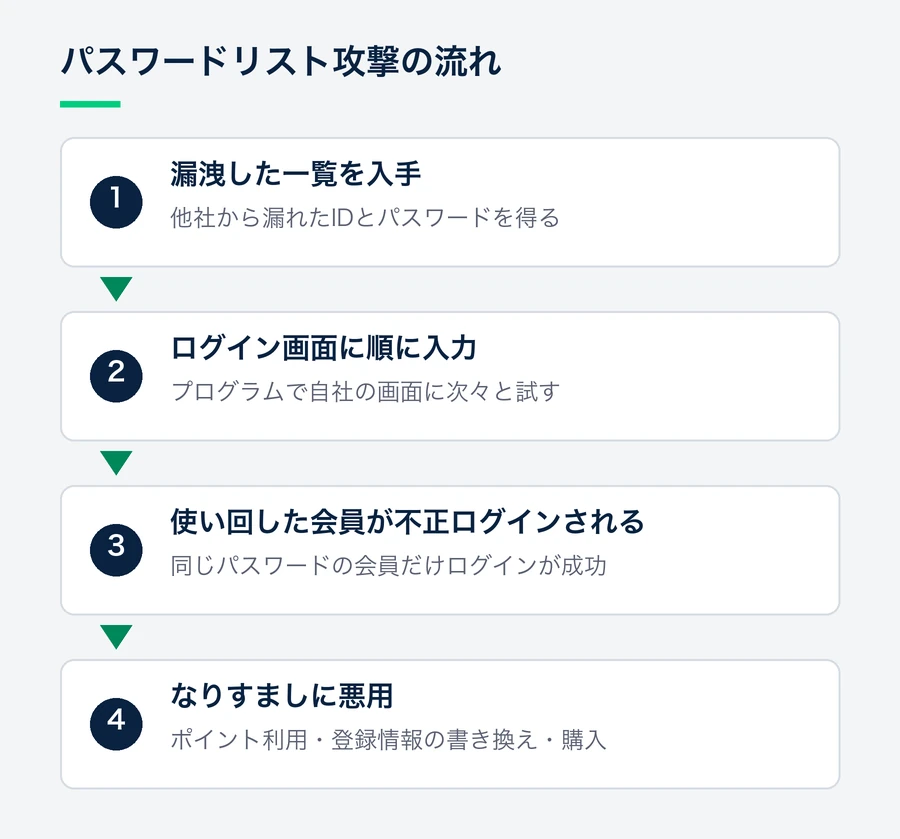
攻撃者はまず漏洩したIDとパスワードの一覧を手に入れ、プログラムで自社のログイン画面に順に入力します。ログインに成功するのは、パスワードを使い回している会員だけです。なりすまされた会員のアカウントは、ポイントの利用や登録情報の書き換え、購入などに使われます。
攻撃者のログインも1回ずつ見れば正しいIDとパスワードによるものなので、事業者の側では通常のログインと見分けにくくなります。大規模な漏洩が続いた後は、こうした試行が増えると考えて備えておきましょう。
個人情報保護委員会が会員のログインにも求めた対策
10月7日の注意喚起は、従業員以外の利用者、つまり会員を識別・認証する方法の例として、4つの対策を挙げました。同じパスワードや似たパスワードを使い回さないよう周知すること、パスワードの最低文字数を決めること、一定回数以上ログインに失敗したIDを止めること、そしてフィッシングに耐性のあるものを含む多要素認証の導入です。
最初の3つは、今のパスワードによるログインのままでも導入できますが、それぞれに限界があります。
対策 | 効果 | 限界 |
|---|---|---|
使い回しをしないよう周知する | 会員の意識が上がる | 会員の行動に頼るため、徹底はできない |
パスワードの最低文字数を決める | 推測されにくくなる | 漏れたパスワードは、長くてもそのまま使われる |
ログインに失敗したIDを止める | 機械による大量の試行を遅らせる | 正しいパスワードの組み合わせでは失敗しない。本人が締め出されることもある |
SMSやメールのワンタイムパスワード | パスワードだけでは入れなくなる | 偽サイトに入力させれば、コードも盗まれる |
注意喚起が「フィッシングに耐性のある」多要素認証にわざわざ触れているのは、コードを入力する方式では偽サイトによる盗み取りを防げないためです。フィッシングに耐性のある方式の代表が、パスキーです。
出典:個人情報保護委員会「大規模な漏えい等事案を踏まえた対応について(注意喚起)」(PDF)
パスキーが漏洩とフィッシングに強い理由
パスキーは、端末の生体認証やPINでログインする方式です。公開鍵暗号を使い、FIDO2 / WebAuthnという標準規格に沿っています。
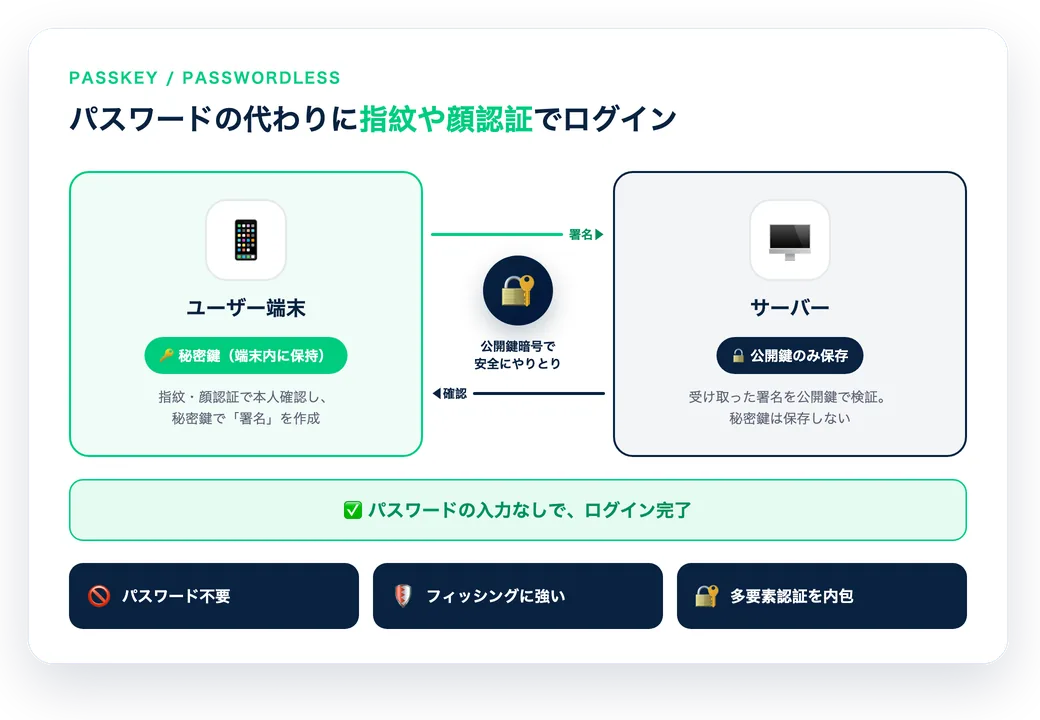
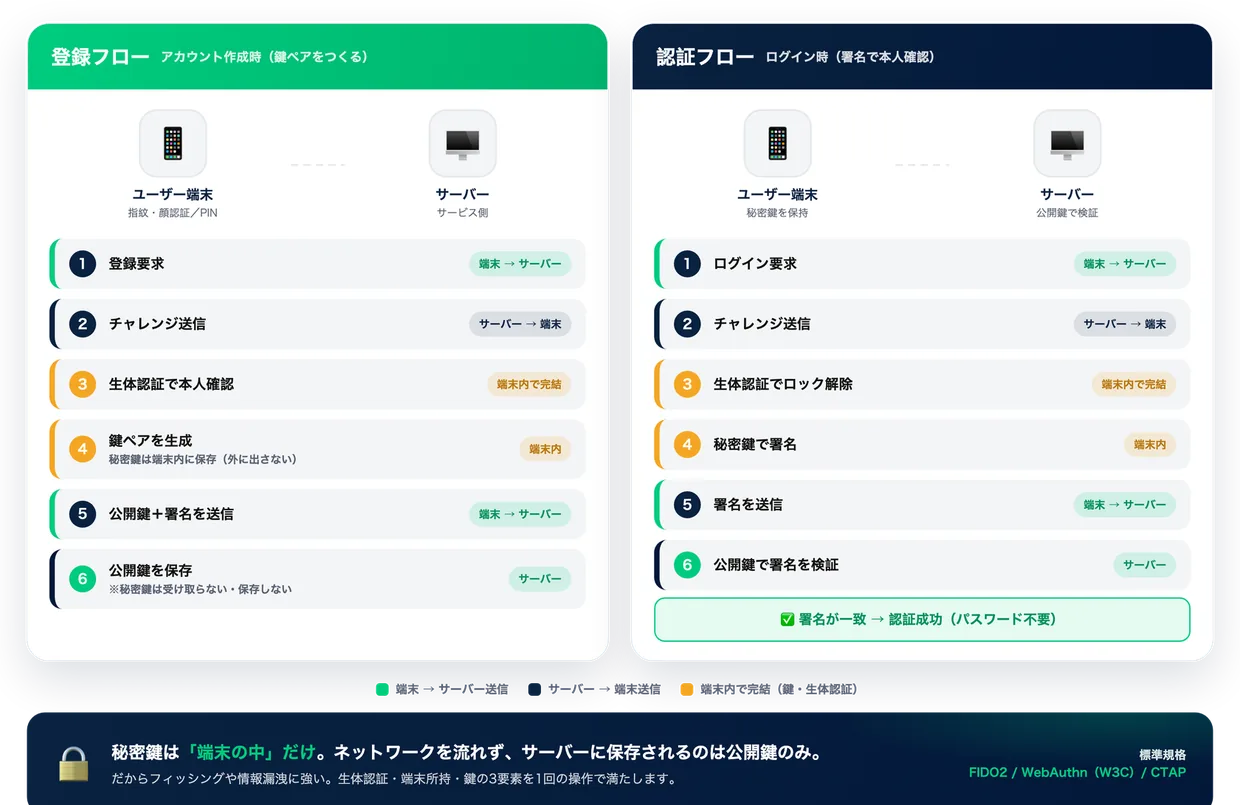
パスワード認証と比べると、守り方が大きく変わります。サーバーには公開鍵だけを保存し、ログインに使う秘密鍵は端末の中に置きます。サーバーから情報が漏れても、ログインに使える情報は出ていきません。
鍵はサービスごとに作られるので、使い回しは起きず、他社で漏れた情報で自社にログインされる心配もなくなります。さらに、パスキーは登録したサイトでしか使えません。本物そっくりの偽サイトに誘導されても、認証は通らない仕組みです。端末を持っていることの確認と、生体認証またはPINによる本人確認も、1回の操作でまとめて行えます。
会員にとっても、パスワードを覚えて入力する手間や、ログインのたびにコードを待つ手間が無くなります。なお、証券業界では日本証券業協会が2025年10月にガイドラインを改正し、ログインなどの重要な操作で、パスキーなどのフィッシングに耐性のある多要素認証を初期設定で必須にするよう求めています。
既存の会員にパスキーを広げる進め方
パスキーを入れても、全員がすぐに登録するわけではありません。当面はパスワードと併用し、少しずつ切り替えていくのが現実的です。
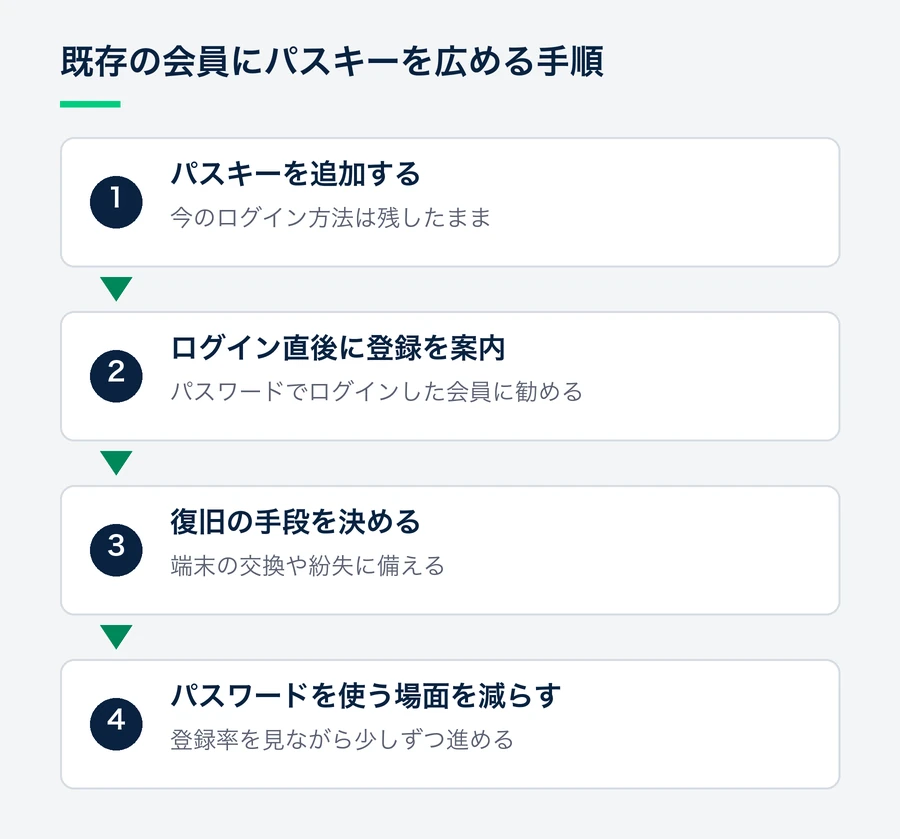
まずは今のログイン方法を残したまま、パスキーを追加できるようにします。次に、パスワードでログインした直後に、パスキーの登録を案内しましょう。端末を替えたとき・なくしたときの復旧の手段も、あらかじめ決めておく必要があります。あとはパスキーの登録率を見ながら、パスワードを使う場面を少しずつ減らしていくとよいでしょう。
復旧の手段が弱いと、攻撃者に復旧の手続きを悪用されるおそれがあります。メールでの復旧に頼るなら、復旧のときにも本人確認を重ねるなど、ログインと同じ水準で設計しましょう。導入の詳しい手順はパスキーの導入と実装の手順、サービスの選び方はパスキー認証サービスの比較と選び方にまとめています。
よくある質問
自社から情報が漏れていなくても、対策は必要ですか?
必要です。パスワードリスト攻撃では、他社から漏れた情報が自社のログイン画面で試されます。会員がパスワードを使い回していれば、自社に落ち度が無くても被害が出ます。
パスキーを入れれば、不正ログインは無くなりますか?
パスキーでログインする会員については、パスワードリスト攻撃とフィッシングによるなりすましを大きく減らせます。ただし、パスワードでのログインや復旧の手段が残っていれば、攻撃者が狙うのはそちらです。パスキーの登録を広げながら、残るログイン方法や復旧の手段にも対策を続けてください。
SMS認証を入れていれば十分ではありませんか?
パスワードだけの場合より強くなりますが、偽サイトにパスワードとコードの両方を入力させる手口があります。個人情報保護委員会の注意喚起や証券業界のガイドラインが「フィッシングに耐性のある」方式に触れているのは、このためです。
Login Plusならパスキーも1つの実装で導入できる
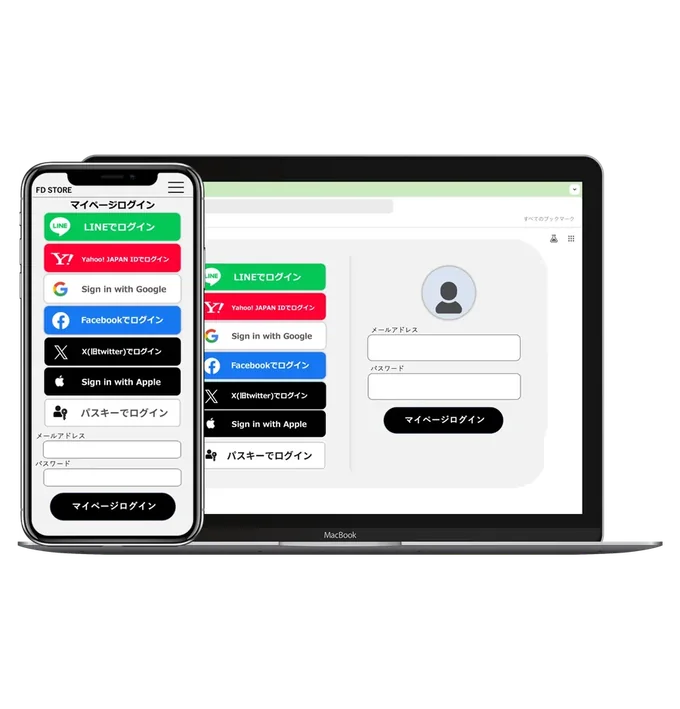
Login Plusは、パスキーと6つのソーシャルログイン(Apple・Facebook・Google・X(旧Twitter)・Yahoo! JAPAN・LINE)に、1つの実装で対応できるサービスです。今のメールアドレスとパスワードのログインを残したまま、ログイン画面に「パスキーでログイン」を追加できます。自社のサイトでは、ログインボタンを置き、戻り先のページでログインの結果を受け取って、自社の会員IDと紐づける処理を実装してください。
パスキーの登録とログインは、次の流れで動きます。秘密鍵は会員の端末から出ず、サーバーには公開鍵だけが残ります。
- FIDO2 / WebAuthnに準拠したパスキー認証。サーバーに保存するのは公開鍵だけ
- 今のログイン方法を残したまま、パスキーを追加できる
- パスキーとソーシャルログインを、1つの会員IDに紐づけられる
- Login Plusが取得した個人情報は、取得から1時間で自動的に削除
- 月額3万円から。最短3週間、平均約2か月でリリース
自社のサービスにパスキーを導入できるかどうかのご相談は、資料請求またはお問い合わせからお気軽にお寄せください。パスキーの機能はパスキー認証のページ、データの扱いはセキュリティのページにまとめています。
ソーシャルログイン・パスキーの資料をお送りします
対応SNS・料金・実装の流れ・導入事例をまとめています。
「自社に導入できるか」のご相談も、同じフォームから承ります。
個別のご相談は からもどうぞ。